El Celular Personal de un Empleado Acaba de Abrir una Brecha en una Agencia Estatal
🇺🇸 Read this article in English
El jueves pasado, el Departamento de Seguridad Vial y Vehículos Motorizados de Florida confirmó algo que vale la pena que cualquier dueño de negocio piense con calma. Un grupo criminal entró a los registros vehiculares del estado. No con un exploit sofisticado. No con nada de película. Entraron porque un policía tenía su acceso de trabajo guardado en su dispositivo personal, y alguien se lo robó.
Una persona. Un celular. Una contraseña en el lugar equivocado. Esa fue toda la historia.
Llevo en esto en Tucson desde 2011, y puedo decirte que casi todos los negocios pequeños que visito tienen el mismo problema. No porque alguien sea descuidado. Porque es cómodo, y nadie les dijo que no lo hicieran.
Qué pasó realmente en Florida
Las autoridades se enteraron de la brecha el 4 de septiembre. Su investigación determinó que un criminal pudo aprovechar las credenciales de un solo usuario de un departamento de policía que estaban “guardadas indebidamente en el dispositivo electrónico personal del empleado”. Ese empleado trabajaba para un departamento de policía de un pueblo pequeño a las afueras de Tampa. Lo que salió por el otro lado fueron registros vehiculares de todo el estado.
Lee esa cadena otra vez, porque ahí está lo importante. El empleado de una organización pequeña. Un dispositivo personal. Un sistema compartido. El atacante no necesitó vulnerar al estado. Solo necesitó vulnerar al eslabón más débil conectado a él.
Si eres contratista, despacho contable, clínica o compañía de títulos con un acceso a un portal de alguien más grande, tú eres el departamento de policía del pueblo pequeño en esa historia.
Por qué esto debería preocuparte más a ti que a Florida
El dispositivo no es el problema. Lo que está guardado en él, sí.
Nadie está diciendo que tu equipo no pueda usar sus propios celulares. La mayoría de los negocios pequeños no funcionarían de otra forma. El problema es lo que se va acumulando en esos teléfonos: la contraseña de QuickBooks en la app de notas, el acceso al banco guardado en un perfil personal de Chrome, la contraseña del portal del cliente en un mensaje de texto con la gerente de la oficina.
Eso es propiedad del negocio viviendo en equipo que no es tuyo, que no puedes borrar y que nunca vas a recuperar cuando esa persona se vaya. Escribimos sobre la parte del navegador en Contraseñas Guardadas: La Puerta Más Fácil a tu Negocio, y esta es la misma enfermedad con otra dirección.
Los atacantes ahora se mueven en horas, no en semanas
Aquí está lo que cambió hace poco. En un reporte de amenazas publicado el mismo día que la confirmación de Florida, Anthropic describió atacantes que usan herramientas de inteligencia artificial para buscar credenciales robadas, mapear sistemas que nunca habían visto y extraer datos. En un caso, un atacante pasó de un solo token de desarrollador robado a control administrativo total del entorno en la nube de la víctima en unas tres horas.
Tres horas. Eso es menos que una comida de trabajo. La vieja idea de que ibas a notar que algo andaba mal antes de que hubiera daño real ya no es una suposición segura.
Dónde terminan los accesos de trabajo sin que te des cuenta
Cuando hago un recorrido con un cliente nuevo, encuentro los mismos cuatro escondites casi siempre:
- La app de notas del celular personal, casi siempre titulada “contraseñas” o “trabajo”
- Una cuenta personal de Google o Apple conectada a un navegador de trabajo, sincronizando todo a la laptop de la casa
- Un mensaje de texto o WhatsApp donde alguien mandó una contraseña una vez y nadie la borró
- Un correo personal que guarda ligas para restablecer contraseñas y códigos de respaldo de MFA
Nada de eso es malintencionado. Todo eso es una brecha esperando a que se pierda un teléfono.
Qué puedes hacer esta semana
- Haz la pregunta en voz alta. En tu próxima junta con el personal, pregunta dónde guardan sus contraseñas de trabajo. No lo conviertas en un regaño. Conviértelo en una investigación. Vas a aprender más en cinco minutos que con cualquier auditoría.
- Dales un lugar mejor. Nadie guarda contraseñas en la app de notas porque le encante. Lo hace porque no hay alternativa. Pon un gestor de contraseñas empresarial y la app de notas se vacía sola.
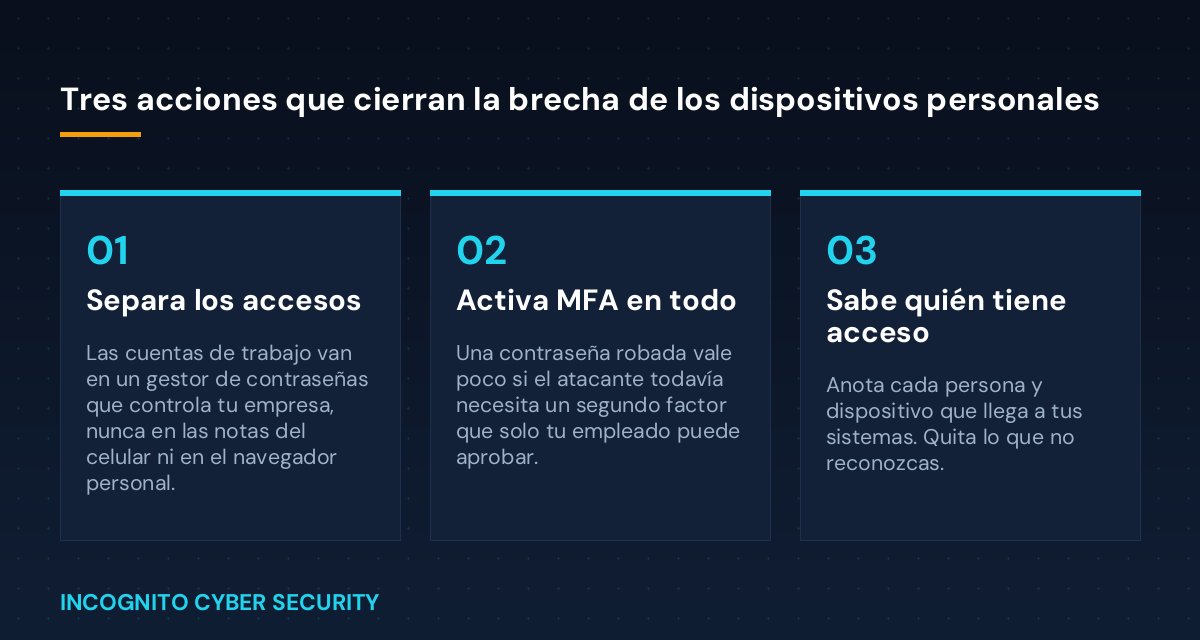
- Activa la autenticación multifactor en todo lo que se pueda. Correo, banco, contabilidad, acceso remoto. Una contraseña robada vale muy poco si todavía necesita un segundo factor. Eso sí, asegúrate de que tu gente sepa no aprobar avisos que no inició, algo que vimos en La Solicitud de Acceso que Nunca Debes Aprobar.
- Separa la identidad de trabajo de la personal. Las cuentas de trabajo entran con perfiles de trabajo. Las cuentas personales de Google y Apple se quedan fuera de los navegadores de trabajo, y al revés también.
- Anota quién tiene acceso a qué. Cada sistema, cada persona, cada dispositivo. Si un nombre de esa lista se fue hace seis meses, ya encontraste tu primer arreglo.
- Confirma que tus respaldos de verdad restauran. El robo de credenciales normalmente es el paso uno. Los respaldos probados son los que deciden si el paso dos es una molestia o el fin del negocio.
Si a tu personal nunca le explicaron esto con claridad, eso es una falta de capacitación, no un problema de personas. La capacitación en concientización de seguridad es la línea más barata de toda esta lista.
En resumen
Una agencia estatal sufrió una brecha porque un empleado de un departamento pequeño guardó un acceso de trabajo en un lugar cómodo. Tu negocio funciona con el mismo arreglo ahora mismo, y probablemente hace rato que no lo revisas.
No necesitas más presupuesto para arreglar esto. Necesitas dispositivos administrados, correo filtrado, un gestor de contraseñas, MFA activado y una conversación honesta con tu equipo. Es una semana de trabajo que elimina, sin ruido, la forma más común en que le pegan a los negocios pequeños.
¿No sabes qué hay en los celulares de tu equipo?
Recorremos tu negocio, encontramos dónde están viviendo realmente las credenciales de trabajo y te damos una lista en lenguaje sencillo de qué arreglar primero. Sin tecnicismos y sin presión.
Atendemos a pequeñas empresas en Tucson, Marana, Oro Valley, Sahuarita y Nogales con TI administrada y ciberseguridad y soporte de emergencia 24/7. Hay más explicaciones en lenguaje sencillo como esta en nuestro blog.
Envíanos un mensaje
¿Tienes una duda sobre tu propia configuración? Mándala y yo mismo te respondo.
— Nemuel Cruz, Incognito Cyber Security