Por Qué el Equipo de Seguridad que “Se Instala y se Olvida” Es Justo lo que Buscan los Hackers
🇺🇸 Read this article in English
El 22 de septiembre, CISA e investigadores de seguridad confirmaron que hackers estaban entrando activamente a firewalls y equipos de acceso remoto de dos de las marcas más grandes en seguridad empresarial — Check Point y F5 — usando fallas para las que los fabricantes ya habían publicado parches. Los atacantes no estaban forzando cerraduras. Estaban entrando por puertas que llevaban meses sin cerrarse con llave.
Probablemente usted no tenga equipo Check Point o F5. La mayoría de los negocios con los que trabajo en el sur de Arizona no lo tienen. Pero la historia detrás de este ataque es la misma que se repite en redes más pequeñas cada semana, y vale la pena tomarse cinco minutos para entender por qué.
Qué Pasó Exactamente
CISA agregó cuatro vulnerabilidades a su catálogo de Vulnerabilidades Explotadas Conocidas la semana pasada, incluyendo dos fallas de Check Point y una en el sistema de acceso BIG-IP de F5. Dos obtuvieron una puntuación perfecta de 10 sobre 10 en la escala de severidad de la industria — un atacante que encuentra un dispositivo sin actualizar puede tomar control total de él de forma remota, sin contraseña y sin que nadie dentro del negocio haga clic en nada. Desde ahí, tienen un camino directo hacia el resto de la red.
Por Qué Esto Importa Aunque Nunca Haya Oído de Estos Productos
La marca no es lo importante. El patrón sí: un fabricante descubre una falla, publica una solución y emite una advertencia — y días después ocurren ataques reales porque muchos negocios nunca instalaron la actualización. No importa si el dispositivo es un firewall empresarial de $40,000 dólares o un router de $150 comprado en una tienda grande. Si está conectado a internet y no está actualizado, es un blanco con el nombre de su negocio escrito encima.
El Verdadero Problema No Es el Software — Es el Silencio
Esto es lo que veo una y otra vez con los dueños de negocio: nadie decidió dejar de actualizar. Simplemente nunca hizo ruido. Su punto de venta, su router, la laptop de su contadora — ninguno suena una alarma cuando una actualización lleva meses de retraso. Todo parece funcionar bien, hasta que deja de funcionar. Los atacantes cuentan con que “sigue funcionando” y “sigue siendo seguro” se sientan como lo mismo, cuando en realidad no se parecen en nada.
El Software Viejo Tiene una Fecha de Caducidad Silenciosa
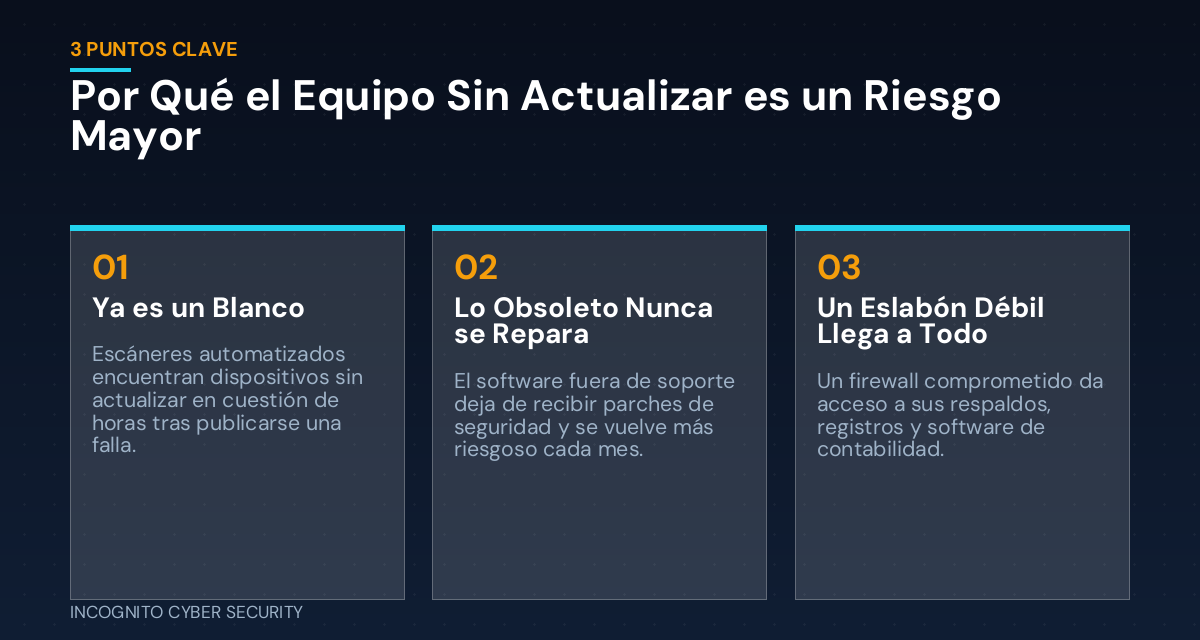
El software que llegó al final de su vida útil — una versión vieja de Windows, una plataforma de punto de venta antigua, un plugin que nadie ha tocado en años — deja de recibir parches de seguridad por completo. Se siguen descubriendo vulnerabilidades nuevas, pero el fabricante ya no envía la solución. Ese software no se vuelve más seguro por quedarse quieto; se vuelve más peligroso cada mes que se ignora, porque es la puerta que ya nadie vigila. Si alguna computadora de su oficina todavía usa un sistema operativo que su fabricante dejó de soportar, eso es lo primero que vale la pena revisar esta semana — nuestros recursos de concientización en ciberseguridad explican cómo detectarlo.
Qué Buscan Realmente los Hackers
Cuando una vulnerabilidad como estas se hace pública, herramientas de escaneo automatizado recorren internet buscando dispositivos sin actualizar en cuestión de horas, no semanas. No es un hacker eligiendo su negocio en particular — es un script revisando millones de direcciones, y no le importa qué tan grande sea usted. Un negocio pequeño con un firewall sin actualizar es tan visible como una empresa grande, y a menudo un blanco más fácil porque nadie revisa los registros.
Hablamos de los conceptos básicos de seguridad de router y firewall en una publicación reciente en nuestro blog, y esta noticia es un buen recordatorio de por qué importa: estos dispositivos están en la puerta de entrada de toda su red. Un firewall comprometido no solo expone una computadora — puede darle a un atacante un punto de apoyo hacia todo lo conectado detrás de él, incluyendo sus respaldos, los datos de sus clientes y su software de contabilidad.
Cómo se Ve Esto en un Negocio Pequeño
El patrón es el mismo si el blanco es un sistema hospitalario o un negocio de cinco personas: un atacante encuentra el dispositivo sin actualizar, entra en silencio y observa antes de hacer algo ruidoso — ransomware semanas después, o robo silencioso de datos de clientes e información bancaria. Para cuando usted nota que algo anda mal, a menudo ya tuvieron acceso por un tiempo. Por eso los respaldos seguros y probados y la protección de endpoints en capas importan tanto como la puerta de entrada misma.
Qué Puede Hacer Esta Semana
- Haga una lista de todo lo que está expuesto a internet. Firewall, router, VPN, herramientas de escritorio remoto, cualquier dispositivo con una página de acceso pública. Si no sabe qué hay en esa lista, ese es el primer vacío que hay que cerrar.
- Active las actualizaciones automáticas donde sea posible. Para los sistemas que no pueden actualizarse automáticamente sin riesgo, asigne a alguien — usted, su personal o su proveedor de TI — para revisarlos cada mes, no “eventualmente”.
- Retire todo lo que ya llegó al final de su vida útil. El software que ya no recibe actualizaciones de seguridad debe reemplazarse o aislarse de la red, no solo usarse con cuidado.
- Pida a quien administra su red un reporte del estado de las actualizaciones. Una simple respuesta de “cuándo se actualizó esto por última vez” para cada dispositivo le dice más que cualquier presentación de ventas.
- Agregue una revisión recurrente de 15 minutos a su calendario. Una vez al mes, alguien revisa si hay actualizaciones pendientes en sus sistemas clave. Es aburrido, y es una de las formas más económicas de evitar una semana muy cara.
En Resumen
Los hackers no están innovando con ataques como estos — están aprovechando que actualizar el software es trabajo invisible sin recompensa inmediata, así que siempre se pospone para la próxima semana. Los negocios más afectados casi nunca son los que tienen las defensas más débiles en el papel; son aquellos donde nadie tenía claramente la responsabilidad de mantener esas defensas al día. Ese es un vacío que puede cerrar esta semana sin gastar un centavo en equipo nuevo.
¿No está seguro de qué está actualizado y qué no?
Administramos las actualizaciones, los firewalls y la protección de endpoints para negocios pequeños en todo el sur de Arizona — en silencio, de fondo. Si ha pasado tiempo desde la última revisión, veámoslo juntos.
Conozca nuestras soluciones de ciberseguridad para pequeñas empresas, incluyendo el filtrado de spam y virus que detiene muchos de estos ataques antes de que lleguen a un dispositivo que necesite actualización.
Envíenos un Mensaje
— Nemuel Cruz, Incognito Cyber Security