Un acceso robado pasa a otro hacker en 22 segundos: ¿tu MFA es lo bastante fuerte?
🇺🇸 Read this article in English
Imagina esto: la contraseña de un empleado se filtra un martes. Antes de que termines tu café, otra banda de criminales ya tiene las llaves de tu correo. No días después. Segundos después. Así trabajan hoy las pequeñas empresas, y octubre, el Mes de la Concientización sobre Ciberseguridad, es buen momento para verlo con honestidad.
Los hackers ya no fuerzan la puerta. Entran con tu llave.
Un artículo reciente de Forbes sobre seguridad en pequeñas empresas reunió cifras que me llamaron la atención. El equipo Mandiant de Google encontró que el tiempo entre que un atacante logra el primer acceso y se lo entrega a un segundo grupo criminal bajó a solo 22 segundos en 2025. En 2022, esa entrega tardaba cerca de ocho horas. Piensa en una carrera de relevos donde el testigo es tu contraseña robada, y los corredores se han vuelto ridículamente rápidos.
El mismo artículo cita datos de Verizon 2026: el 96% de las víctimas de ransomware son pequeñas y medianas empresas, y en el 38% de esos casos los atacantes tenían credenciales comprometidas. En palabras sencillas, no rompieron la ventana. Usaron una llave.
Por qué tu MFA actual podría no bastar
Probablemente ya usas autenticación de varios factores, o MFA: el código por mensaje de texto o el toque de “¿Aprobar este inicio de sesión?” en tu teléfono. Bien. Manténlo. El artículo de Forbes indica que el MFA moderno reduce más de un 99% el riesgo de que roben una identidad. Pero la palabra clave es “moderno”. Los criminales han aprendido a esquivar las versiones débiles:
- Bombardeo de notificaciones: le llenan el teléfono a tu empleado con solicitudes de aprobación a las 11 de la noche hasta que un dedo cansado toca “Aprobar”.
- Páginas de inicio de sesión falsas: el empleado escribe la contraseña y el código en una copia convincente del sitio real, y el criminal usa ambos al instante. Cubrí una versión de esto en mi artículo sobre el phishing de código de dispositivo.
- Códigos por mensaje de texto: se los pueden sacar a las personas con engaños o interceptarlos.
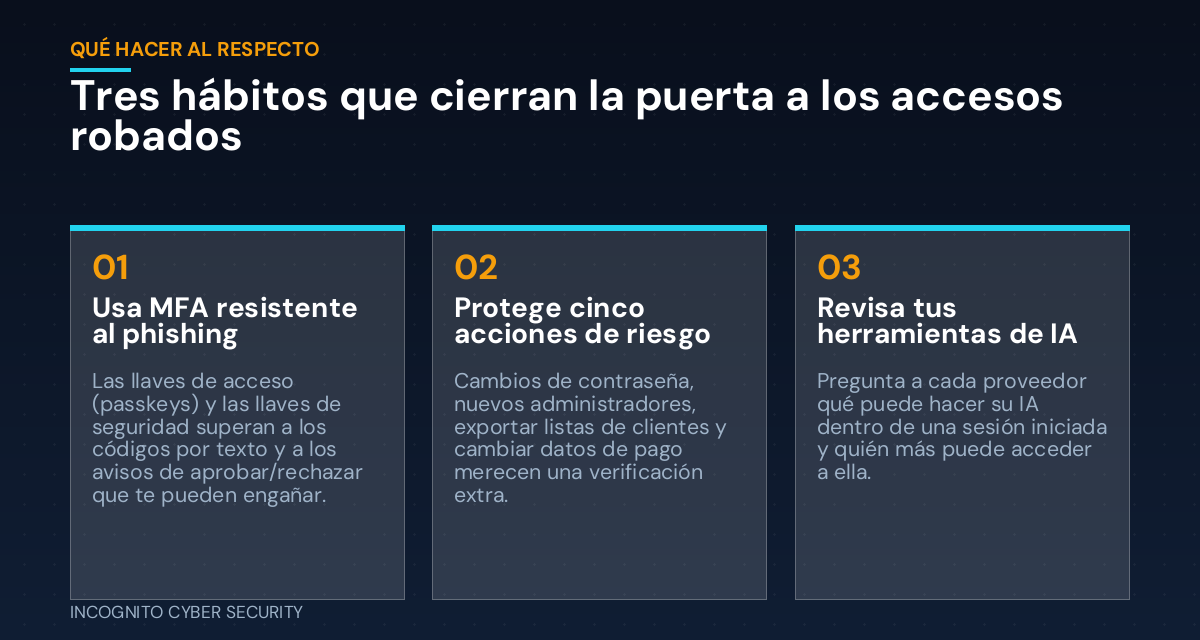
La opción más fuerte se llama MFA resistente al phishing: llaves de acceso (passkeys) o llaves de seguridad físicas. Solo funcionan en el sitio web verdadero, así que una página falsa no tiene nada que robar. Es la diferencia entre un código que alguien puede leer por encima de tu hombro y una llave que solo abre una cerradura.
Protege los momentos que más importan
No puedes vigilar cada clic de tu equipo, ni deberías intentarlo. En cambio, el artículo sugiere elegir una lista corta de acciones donde un extraño te costaría dinero de verdad. Para la mayoría de las oficinas pequeñas la lista se ve así:
- Cambiar una contraseña o el correo de recuperación
- Agregar un nuevo administrador
- Exportar tu lista de clientes
- Cambiar datos de pago o de banco
- Crear reglas de reenvío en un buzón de correo
Para esas cinco, pide una verificación extra, como volver a iniciar sesión o una llamada a un número conocido, en lugar de molestar a la gente por cada cosa pequeña. Con demasiados avisos, las personas aprenden a aceptarlos todos sin leer.
No olvides tus herramientas de IA
Muchos negocios agregaron asistentes de IA este año, y algunos actúan dentro de sesiones ya iniciadas: leen correos, abren archivos, llenan formularios. El consejo del artículo es directo. Revisa cada herramienta de IA que hayas activado y pregunta a cada proveedor qué puede hacer dentro de una sesión iniciada y quién más puede acceder a ella. Si nadie sabe responder, esa es tu respuesta.
Qué puedes hacer esta semana
- Activa el MFA en todas partes. Empieza con correo, banco, nómina y tu software de contabilidad.
- Cambia las cuentas de dueño y administrador a passkeys o llaves de seguridad. Son las cuentas que más quieren los criminales.
- Activa la coincidencia de números si tu aplicación la ofrece, para que un toque ciego en “Aprobar” no funcione.
- Anota tus cinco acciones de riesgo y decide qué verificación extra necesita cada una.
- Haz una lista de tus herramientas de IA y pregunta a los proveedores quién puede ver dentro de una sesión iniciada.
- Refuerza la defensa de tu correo. Un buen filtro de spam y virus detiene muchos correos que roban credenciales antes de que alguien los vea.
- Capacita a tu equipo en 15 minutos. Nuestra capacitación de concientización en ciberseguridad enseña a reportar una solicitud de aprobación extraña en lugar de tocarla.
La conclusión
No puedes evitar que se filtre cada contraseña. Sí puedes lograr que una contraseña robada no sirva de nada. Un MFA fuerte, una lista corta de acciones protegidas y unas cuantas preguntas honestas a tus proveedores de software harán más que cualquier herramienta de monitoreo sofisticada. Si quieres ayuda para saber en qué punto estás, nuestras soluciones de ciberseguridad para pequeñas empresas y la protección de endpoints cubren esto, y encontrarás más consejos en lenguaje sencillo en nuestro blog.
¿No estás seguro de qué tan fuertes son tus accesos?
Revisaremos cómo inicia sesión tu equipo, encontraremos los puntos débiles y te daremos un plan sencillo para corregirlos. Sin presión, sin tecnicismos.
Envíanos un mensaje
Fuente: Forbes: Small Business Security Now Depends On What Happens After Login (cifras de Mandiant y Verizon según se citan allí).
— Nemuel Cruz, Incognito Cyber Security