Hackearon a tu Proveedor de Software. ¿Están tus Datos Ahí?
🇺🇸 Read this article in English
A finales del mes pasado, una plataforma polaca de facturación llamada Fakturownia informó a sus clientes que atacantes entraron a sus servidores. La empresa atiende a más de 600,000 negocios. Según The Record, los datos expuestos incluyen detalles de cuentas de empresas, contraseñas cifradas, datos bancarios, tokens de acceso e integración, información de clientes y socios, y facturas antiguas.
Lo importante para ti es esto: ninguno de esos 600,000 negocios hizo algo mal. Le pagaron a una empresa de software para manejar sus facturas, y esa empresa fue atacada. Su información se robó de todos modos.
Eso es riesgo de proveedores, y es uno de los problemas que más se pasan por alto en las pequeñas empresas del sur de Arizona.
Eres tan seguro como tus proveedores
Piensa en cada empresa que guarda una parte de tu negocio: tu software de contabilidad, tu herramienta de facturación, tu proveedor de nómina, tu CRM, el hosting de tu sitio web, tu plataforma de correo, tu almacenamiento en la nube, incluso quien administra tus teléfonos. Cada uno guarda copias de tus datos. Cada uno tiene accesos conectados a tus otras herramientas.
Es como una casa con una excelente cerradura en la puerta principal. Puedes invertir en la cerradura, pero si le das copias de la llave a diez empresas, dependes de que las diez las cuiden bien.
Los atacantes lo saben. ¿Para qué entrar a miles de pequeños negocios uno por uno si puedes entrar a un solo proveedor y llevarte a todos a la vez?
Qué se roban realmente en el ataque a un proveedor
Los datos de tu negocio
Facturas, nombres de clientes, datos bancarios y contratos. En el caso de Fakturownia, también se incluyó información de los clientes de los negocios que usan la plataforma, no solo de los negocios. Los datos de tus clientes pueden filtrarse a través de una empresa que ni conocen.
Contraseñas y tokens de acceso
Las contraseñas cifradas robadas pueden descifrarse, sobre todo si son débiles o repetidas. Los tokens y las claves API son aún más peligrosos porque funcionan como un gafete pre-aprobado: quien tiene uno muchas veces puede entrar a sistemas conectados sin escribir una contraseña.
Datos para la siguiente estafa
Los detalles reales de una factura hacen que un correo falso se vea totalmente real. Un criminal que sabe a quién le pagas, cuánto y cuándo puede enviar un mensaje convincente de “cambiamos de cuenta bancaria”. Esto suele aparecer semanas o meses después del ataque, cuando la noticia ya se olvidó.
Por qué las pequeñas empresas se ven sorprendidas
La mayoría de los dueños con quienes hablo no pueden enumerar todas las herramientas de software que usa su equipo. Alguien abrió una prueba gratis, alguien conectó una herramienta al correo de la empresa y nadie lo anotó. Esas cuentas olvidadas no se actualizan, no se revisan y a veces todavía tienen el acceso de un ex empleado.
Luego llega un aviso de ataque y tienes que responder una pregunta sencilla: ¿qué guardamos ahí? Muchos negocios no pueden responderla.
Qué puedes hacer esta semana
- Haz una lista de proveedores. Anota cada empresa que guarda tus datos o se conecta a tus sistemas. Revisa los estados de cuenta de tu tarjeta para encontrar suscripciones, ahí se esconden las olvidadas.
- Marca las cinco principales. Señala las que manejan dinero, datos de clientes o de empleados. Esas se atienden primero.
- Activa acceso fuerte en todas. Usa autenticación de varios factores en cada cuenta y una contraseña única por proveedor, guardada en un administrador de contraseñas.
- Revisa y reduce las integraciones. Mira qué está conectado a qué. Elimina las claves API y conexiones que ya no uses, y cambia las que conserves.
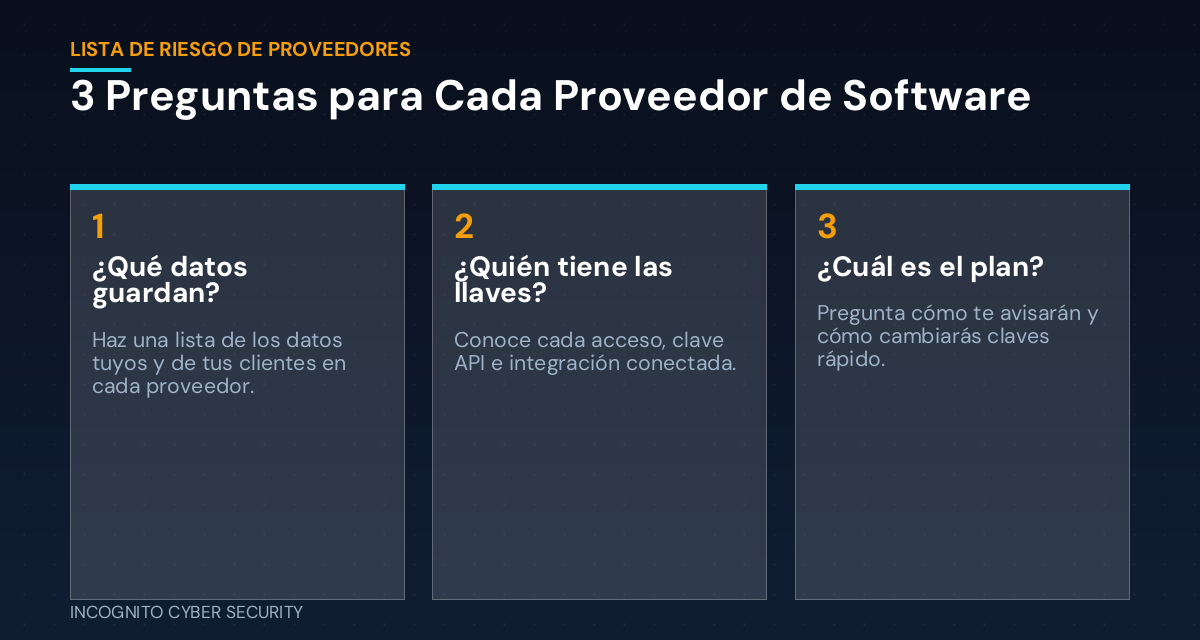
- Haz tres preguntas. ¿Qué datos tienen de nosotros?, ¿cómo nos avisarán si sufren un ataque? y ¿cómo sacamos nuestros datos si nos vamos? Un buen proveedor responde rápido.
- Cuidado con estafas posteriores. Si un proveedor reporta un ataque, desconfía de cualquier cambio de pago hasta confirmarlo por teléfono con un número que ya tengas.
- Ten tu propia copia. Asegúrate de que tus registros clave tengan respaldo fuera del sistema del proveedor, para que un mal día de ellos no sea un mal día tuyo.
Si tu proveedor reporta un ataque
No entres en pánico, pero tampoco lo ignores. Cambia las contraseñas de esa cuenta y de cualquier otra que use la misma. Revoca y reemplaza las claves API o apps conectadas. Busca accesos o mensajes enviados extraños. Luego avisa a tu equipo y a tus clientes si su información estuvo involucrada. Mientras más rápido cambies las claves, menos tiempo tiene un atacante para usarlas.
Lo esencial
No puedes evitar que hackeen a un proveedor. Sí puedes controlar qué guardas con él, qué tan bien protegida está la puerta a tu cuenta y qué tan rápido reaccionas cuando algo sale mal. Saber quién tiene tus datos es el primer paso, y la mayoría de los negocios no lo ha dado.
¿No sabes quién tiene tus datos?
Ayudamos a pequeñas empresas a mapear sus proveedores, proteger sus cuentas con capacitación de seguridad para el personal y a tener respaldos de datos seguros bajo su control. Conoce nuestras soluciones de ciberseguridad para pequeñas empresas o agenda una visita sin costo.
Relacionado: por qué tu MFA debe ser más fuerte y la protección de equipos. Más en nuestro blog; un buen filtro de spam y virus ayuda a frenar las estafas posteriores.
Envíanos un mensaje
¿Tienes preguntas sobre tus proveedores o quieres ayuda para empezar tu lista? Escríbenos.
Fuentes: The Record; This Week in Security.
— Nemuel Cruz, Incognito Cyber Security