Un cambio de servidor dejó la puerta abierta
🇺🇸 Read this article in English
Imagina esto. Mudas tu oficina a un local nuevo. Los de la mudanza fueron cuidadosos, las cajas llegaron y el lugar se ve muy bien. Y un año y medio después descubres que la puerta de atrás nunca tuvo cerradura. Nadie entró el primer día. Pero tampoco nadie lo revisó.
Algo muy parecido le acaba de pasar a DigiCert, uno de los nombres más grandes en seguridad de sitios web. Y la lección aplica a cualquier negocio con una computadora, un sitio web o una cuenta en la nube.
Qué pasó
DigiCert vende los certificados digitales que ponen el candadito junto a la dirección de un sitio web. En febrero de 2025, la empresa sacó uno de sus sistemas internos de una red privada y protegida. El cambio se trató como un ajuste rutinario de TI, no como un cambio de seguridad, y por eso nadie revisó con cuidado quién podría llegar a él ahora. Según The Record, ese sistema estuvo accesible desde internet hasta el 2 de julio de 2026, y una persona no autorizada entró a partir del 27 de junio.
¿Qué había adentro? Nombres de clientes, correos de negocio, teléfonos y, para algunos clientes, copias escaneadas de licencias de conducir, pasaportes y recibos de servicios. DigiCert dice que no ha visto señales de mal uso de los datos y que sus servicios principales de certificados no fueron afectados. Aun así, fueron unos 17 meses con la puerta abierta.
La misma semana, el mismo tipo de error
No fue un caso aislado. Un resumen semanal de brechas de Privacy Guides también incluyó a Applebee’s, donde un investigador encontró la contraseña de una base de datos escrita directamente dentro de la app móvil de la empresa. Cualquiera que mirara podía llegar a los registros de clientes. Otra empresa, la misma causa: un ajuste o un atajo que nadie volvió a revisar.
Por qué le importa a un negocio pequeño
Probablemente no tengas una empresa de certificados. Pero sí tienes cambios. Un router nuevo en la oficina. Un sitio web que se movió a otro hosting. Una carpeta compartida en la nube. Un sistema telefónico nuevo. Un servidor de archivos que configuró tu técnico anterior. Cada uno es un momento en que algo puede quedar abierto al mundo sin que nadie lo note.
La mayoría de las brechas no son de película
La gente imagina hackers encapuchados descifrando códigos. Mucho más seguido es una puerta sin cerrar y un extraño que probó la manija. Eso es buena noticia, porque las puertas sin cerrar se pueden revisar.
Los datos viejos siguen siendo tus datos
Los archivos expuestos de DigiCert eran registros archivados. Escaneos viejos de clientes, facturas viejas y papeles de empleados que duermen en un sistema olvidado le sirven al ladrón igual que los de hoy. Si no los necesitas, la copia más segura es la que ya no existe.
¿Quieres ver qué revisamos en negocios de tu tamaño? Nuestra página de soluciones de ciberseguridad para pequeñas empresas lo explica, y nuestro blog tiene más lecturas en lenguaje sencillo.
Qué puedes hacer esta semana
- Haz una lista corta de lo que cambiaste en los últimos 12 meses. Hosting nuevo, software nuevo, oficina nueva, Wi-Fi nuevo, carpetas nuevas en la nube. Si cambió, merece una segunda revisión.
- Hazle una pregunta por escrito a tu proveedor de TI: «Después de nuestro último cambio, ¿alguien revisó qué es accesible desde internet?» Un buen proveedor responde en un día.
- Busca cuentas que nadie pueda explicar. DigiCert encontró después una cuenta que no tenía dueño asignado. Revisa las listas de administradores de tu correo, tu nube y tu sitio web en busca de nombres que no reconozcas.
- Revisa tus carpetas en la nube. Asegúrate de que los enlaces compartidos estén en «personas que yo elija» y no en «cualquiera con el enlace».
- Borra lo que no necesitas. Los escaneos viejos de identificaciones, archivos de clientes y exportaciones no deben vivir para siempre. Guarda lo que exija la ley o tu aseguradora y elimina el resto.
- Mantén protegidos tus equipos y tu correo. Una buena protección de equipos y el filtrado de spam y virus detienen los problemas que se cuelan tras un error como este.
- Prueba tus respaldos. Si algo sale mal, los respaldos de datos seguros te devuelven al trabajo rápido. Y enseña a tu equipo a avisar cuando algo se vea raro con capacitación en concientización de ciberseguridad.
Si también usas dispositivos conectados como termostatos o congeladores, nuestra publicación reciente sobre congeladores hackeados y dispositivos conectados trata la misma idea de la «puerta lateral olvidada» desde otro ángulo.
En resumen
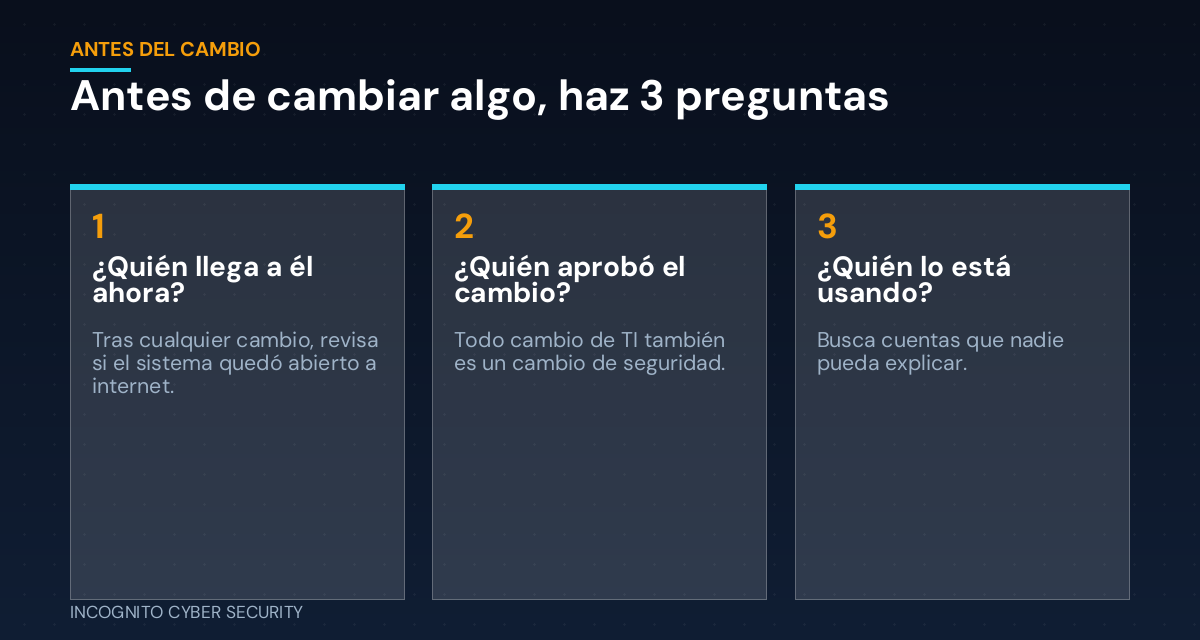
DigiCert tiene equipos de seguridad con los que la mayoría solo podemos soñar, y aun así un cambio rutinario se les escapó. La solución no es el miedo. Es un hábito: cada vez que algo cambie, pregunta quién puede llegar a él ahora. Esa sola pregunta lo habría detectado en un día, no en 17 meses.
¿No estás seguro de qué cambió en tu red últimamente?
Revisamos tu configuración y te decimos qué está expuesto, en lenguaje sencillo. Agenda una visita sin costo.
Envíanos un mensaje
— Nemuel Cruz, Incognito Cyber Security