¿Te atacó ransomware? La empresa de “rescate” a la que llamas podría ser la segunda estafa
🇺🇸 Read this article in English
Imagina esto. Son las 7:15 de un lunes por la mañana. Todas las computadoras de tu oficina muestran una nota de rescate. Tus archivos están bloqueados, los teléfonos no paran de sonar y tu equipo espera a que digas algo. Haces lo que haría casi cualquiera: buscas “recuperación de ransomware” y llamas a la primera voz segura que contesta.
La semana pasada, fiscales federales le dieron a todo dueño de negocio una razón para pensarlo dos veces antes de hacer esa llamada.
Qué pasó
Según un reportaje de The Record, el dueño de una empresa de Florida llamada MonsterCloud fue acusado de fraude electrónico. La empresa anunciaba que podía desbloquear los archivos de las víctimas de ransomware con sus propias “herramientas patentadas” y “técnicas avanzadas de descifrado”, sin que nadie pagara a los criminales.
Los fiscales dicen que eso no era cierto. Alegan que él pagaba el rescate en secreto y luego le cobraba a la víctima mucho más. En un caso de 2023, supuestamente pagó un rescate de $8,200 y le cobró al cliente $150,000. En total, según los fiscales, se facturaron unos $19 millones a los clientes mientras que unos $8 millones fueron a parar a los hackers. Se declaró inocente, y esto son acusaciones, no una condena.
Sin importar lo que decida el tribunal, la lección para ti es la misma. Cuando estás en pánico, eres el cliente más fácil del mundo para cobrarle de más.
Por qué las pequeñas empresas son el blanco
El pánico apaga tus preguntas
Cuando tu negocio está paralizado, pagarías casi cualquier cosa para que se detenga. Una empresa de recuperación sin escrúpulos lo sabe. “Tenemos tecnología especial” suena a milagro a las 7:15 de la mañana.
No puedes comprobar su trabajo
La mayoría de los dueños no distingue entre un descifrado real y un pago de rescate hecho a escondidas. Esa es justo la brecha que necesita un mal actor.
Pagarle a criminales puede crear problemas nuevos
Pagar un rescate es una decisión seria. Puede generar preguntas legales y de seguros, y no garantiza que recuperes todos tus datos. Si alguien más toma esa decisión por ti sin avisarte, pierdes el control de tu propio caso.
La mayoría de estas empresas son honestas y muchas hacen un trabajo real. La clave es que puedas comprobarlo antes de entregar un solo dólar. Y la mejor defensa es no necesitarlas. Unas buenas copias de seguridad seguras convierten un ataque de ransomware de una crisis en un inconveniente.
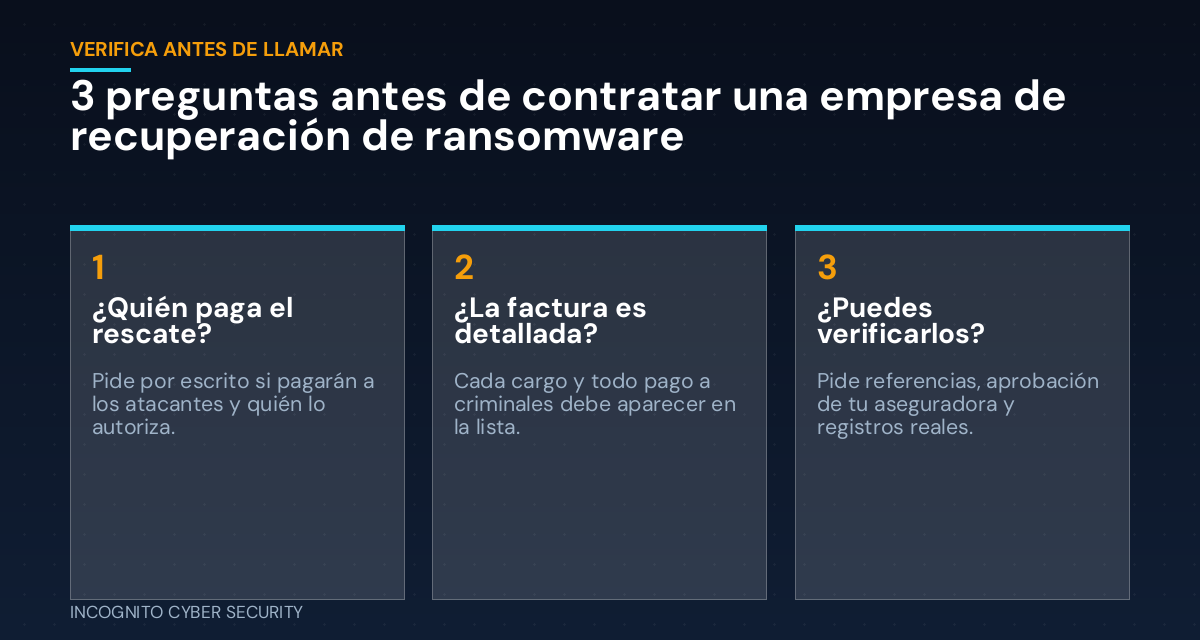
Tres preguntas antes de contratar a cualquiera
1. ¿Van a pagarles a los atacantes y quién lo autoriza?
Pregunta directamente y pide la respuesta por escrito. Una empresa de confianza te explicará las opciones, te dirá si siquiera es posible negociar y nunca gastará un centavo en tu nombre sin tu aprobación clara.
2. ¿Puedo ver una factura detallada?
La mano de obra, las herramientas y cualquier pago a un tercero deben aparecer por separado. Si el precio es una cifra redonda y enorme sin desglose, es una señal de alerta.
3. ¿Puedo verificar quiénes son?
Pide referencias a las que realmente puedas llamar, pruebas de que es un negocio real y si tu aseguradora de ciberseguridad los aprueba. Muchas pólizas exigen que uses a sus especialistas aprobados.
Qué puedes hacer esta semana
- Prueba tus copias de seguridad. Elige un archivo y restáuralo. Una copia que nunca has probado es una esperanza, no un plan. Conoce nuestras copias de seguridad seguras.
- Guarda una copia fuera de línea. El ransomware busca las copias conectadas a tu red.
- Anota tus contactos de emergencia hoy. Tu proveedor de TI, la línea de reclamos de tu seguro y un contacto verificado de respuesta a incidentes. Ponlos en papel, no solo en la computadora que podría bloquearse.
- Lee tu póliza de ciberseguro. Averigua a quién debes llamar primero.
- Agrega protección que detenga el ataque a tiempo. La protección de equipos moderna y el filtrado de spam y virus bloquean gran parte de lo que inicia estos incidentes.
- Capacita a tu equipo. La mayoría de los ataques comienzan con un clic. Nuestra capacitación en ciberseguridad ayuda.
Si quieres repasar qué hacer en las primeras horas de un incidente, escribí sobre eso en Un solo clic de un empleado expuso a 1.3 millones de arizonenses. También puedes leer más artículos en lenguaje sencillo en nuestro blog.
En resumen
Un ataque de ransomware ya es bastante malo sin que se aprovechen de ti mientras te recuperas. Sabe a quién vas a llamar antes de necesitarlo, haz las tres preguntas de arriba y mantén copias de seguridad que de verdad funcionen. Si quieres ayuda con eso, nuestras soluciones de ciberseguridad para pequeñas empresas están hechas para dueños como tú.
¿Te atacó ransomware, o quieres estar listo antes de que pase?
Llámanos primero. Te diremos con claridad qué haremos y qué no, y recibirás todo por escrito.
Envíanos un mensaje
Fuente: The Record, 8 de octubre de 2026; This Week in Security, edición del 11 de octubre de 2026.
— Nemuel Cruz, Incognito Cyber Security