Tus Respaldos Ya No Te Van a Salvar: el Ransomware Roba Primero
🇺🇸 Read this article in English
Durante unos diez años mi respuesta ante el ransomware fue corta, y funcionaba. Ten respaldos limpios. Pruébalos. Guarda una copia donde el atacante no pueda llegar. Si haces eso, podías mandar al criminal a volar, restaurar tus servidores en un fin de semana largo y volver al trabajo el lunes por la mañana.
Ese consejo hoy es solo la mitad de la respuesta. Y la mitad que falta es la que más dinero le cuesta a las pequeñas empresas.
Qué Cambió en Realidad
Los grupos de ransomware se dieron cuenta de algo incómodo para ellos: las empresas por fin aprendieron a respaldar. Cifrar por sí solo dejó de pagarles las cuentas. Así que cambiaron el orden de las cosas.
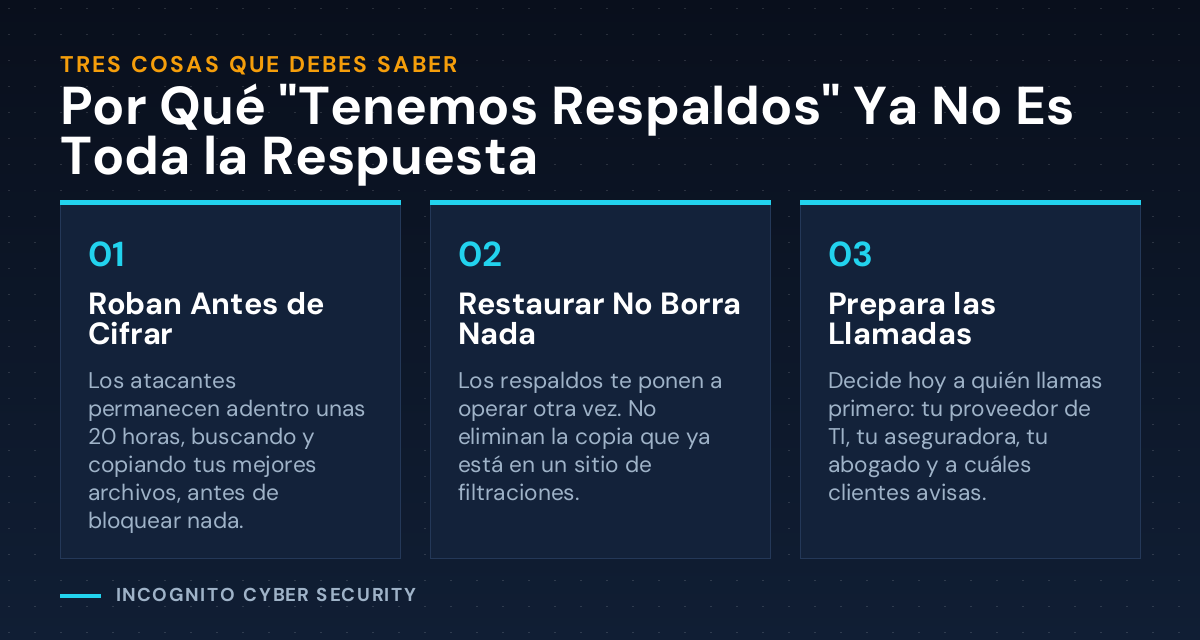
Hoy entran sin hacer ruido, recorren tu red un buen rato, buscan los archivos que más te dolería que salieran, copian esos archivos a sus propios servidores y apenas entonces bloquean algo. Para cuando ves la nota de rescate, el robo ya ocurrió. El candado es solo el anuncio.
La firma de seguridad Huntress calculó en su investigación de amenazas de 2026 que el tiempo promedio entre la intrusión y la pantalla de rescate es de unas 20 horas, frente a 17 el año anterior. Suena a buena noticia. No lo es. Se están tardando a propósito, y esas horas extra las usan para una sola cosa: ir de compras.
Saben qué vale la pena llevarse
No agarran hojas de cálculo al azar. Van por los archivos de nómina, las listas de clientes, los contratos firmados, las licencias de conducir escaneadas, las declaraciones de impuestos, las cartas del banco, cualquier cosa con un número de Seguro Social. Si tienes un despacho contable, una oficina legal, una clínica o una constructora que guarda datos financieros de clientes, traes justo el material que vinieron a buscar.
Tus respaldos también están en su lista
Antes de jalar el gatillo, van a buscar tu sistema de respaldos. Si tus respaldos están en la misma red y se alcanzan con la misma contraseña de administrador que todo lo demás, los borran primero. Eso no es un riesgo teórico, hoy es procedimiento estándar, y por eso cómo están guardados tus respaldos importa tanto como que existan.
De Qué Te Protege Hoy el “Sí Tenemos Respaldos”
Por favor no leas esto como que los respaldos ya no sirven. Nada más lejos de la verdad. Unos buenos respaldos siguen siendo la línea entre una semana dura y un negocio que nunca vuelve a abrir, y voy a seguir insistiendo a cada cliente que los pruebe.
Pero seamos honestos sobre lo que hacen. Los respaldos resuelven la disponibilidad. Vuelven a poner a funcionar tus teléfonos, tus archivos y tu facturación. No resuelven la confidencialidad. Una vez que una copia de tu lista de clientes está en el servidor de un extraño, restaurar la tuya no cambia nada de eso. No se puede restaurar un secreto para que vuelva a ser secreto.
La Parte que Nadie Planea
Esto es lo que de verdad pasa la semana siguiente, y casi nunca es la tecnología lo que duele. Son las llamadas.
Arizona, como casi todos los estados, te obliga a notificar a las personas cuando su información personal queda expuesta. Así que le llamas a tu abogado para saber a quién hay que avisar y qué tan rápido. Le llamas a tu aseguradora, que va a querer saber qué controles tenías de verdad, no cuáles pensabas poner. Le llamas a tus clientes para decirles que se llevaron su información mientras tú la tenías. Y contestas la pregunta que todos hacen: ¿cómo pasó esto y por qué tardaron tanto en darse cuenta?
He visto dueños aguantar bien la reconstrucción del servidor y quedar deshechos con esa última conversación. Que es justo el argumento para atrapar al intruso durante esas 20 horas en lugar de enterarte después.
Qué Puedes Hacer Esta Semana
- Averigua dónde viven de verdad tus respaldos. Hazle una sola pregunta a quien lleva tu TI: si alguien tuviera acceso total de administrador a nuestra red esta noche, ¿podría llegar y borrar nuestros respaldos? Si la respuesta es sí, o nadie sabe, arregla eso antes que cualquier otra cosa de esta lista.
- Escribe qué información tienes. Quince minutos en una libreta. ¿Qué datos de clientes hay ahorita en tus sistemas? ¿Números de Seguro Social, datos bancarios, expedientes médicos, identificaciones escaneadas? No puedes medir tu exposición hasta saber qué está ahí.
- Arma la lista de llamadas antes de necesitarla. Proveedor de TI, agente de seguros, abogado, banco. Nombres y celulares, impresos, en un cajón. Cuando estés bloqueado no vas a tener correo para buscarlos.
- Saca tu póliza de seguro cibernético y lee las condiciones. Muchas ya exigen autenticación de dos pasos y respaldos probados. Si no tienes lo que prometiste, te pueden negar el reclamo en el peor momento posible.
- Pregunta si algo detectaría datos saliendo de tu red. Veinte horas de copiado silencioso se notan en algún lado. Alguien debería estar vigilando eso, y tu personal debería saber cómo se ve una intrusión en sus primeras horas.
En Resumen
Los respaldos mantienen tus puertas abiertas. No cuidan tus secretos. Las empresas que están manejando bien esto en 2026 son las que dejaron de tratar al ransomware como un problema de recuperación de datos y empezaron a tratarlo como un robo, lo que mueve la meta de ¿podemos restaurar? a ¿nos daríamos cuenta si alguien estuviera copiando nuestros archivos?
Si hoy no puedes contestar esa segunda pregunta, ahí está el hueco que vale la pena cerrar. Casi todos los arreglos de arriba cuestan tiempo, no dinero. Y si prefieres no adivinar, nosotros hacemos esto todos los días para negocios del área de Tucson. Lectura relacionada: qué pasa cuando hackean a tu proveedor, o revisa el resto del blog.
Gratis y sin compromiso
¿No sabes si tus respaldos sobrevivirían un ataque?
Revisamos tu configuración contigo, te decimos claramente a qué podría llegar un atacante y te damos una lista corta de qué arreglar primero. Sin discurso de ventas y sin tecnicismos.
También manejamos filtrado de spam y virus, porque la mayoría de estas intrusiones sigue empezando con un correo que nadie pensó dos veces.
Envíanos un mensaje
¿Tienes dudas sobre algo de este artículo? Mándalas y te contesto personalmente.
— Nemuel Cruz, Incognito Cyber Security