Un solo clic de un empleado expuso a 1.3 millones de arizonenses. ¿Qué haría el tuyo?
🇺🇸 Read this article in English
La semana pasada, el sistema de tribunales de Arizona confirmó un ciberataque. La causa no fue un hackeo de película. Según la presidenta del Tribunal Supremo, Ann Timmer, “un empleado del tribunal hizo clic en un enlace malicioso”. Eso es todo. Un clic.
Las consecuencias son enormes: más de 1.3 millones de personas podrían estar afectadas. Los datos incluyen nombres, números de caso y números de Seguro Social de un programa estatal de cobro de deudas, además de más de 150,000 informes confidenciales de la Junta de Revisión de Cuidado de Crianza e información de órdenes de protección. Se notificó al FBI y las autoridades piden a la gente congelar su crédito.
Quiero que te fijes en esto, porque aplica a tu negocio: el equipo de TI del tribunal contuvo la brecha en dos horas. El clic no fue lo más importante. Lo importante fue la rapidez de la respuesta.
No puedes evitar todos los clics
Te lo digo claro. Tus empleados van a hacer clic en algo que no deben. Quizá no este mes, pero tarde o temprano pasará. Hoy los correos de phishing los escriben profesionales y cada año se ven mejor. La capacitación ayuda, y nuestro programa de concientización en ciberseguridad existe por eso. Pero la capacitación reduce las probabilidades; nunca las lleva a cero.
Es como un detector de humo. Nadie lo instala porque planea provocar un incendio. Lo instalas para que un problema pequeño siga siendo pequeño. Tu plan para un mal clic funciona igual.
Qué pasa en las primeras dos horas
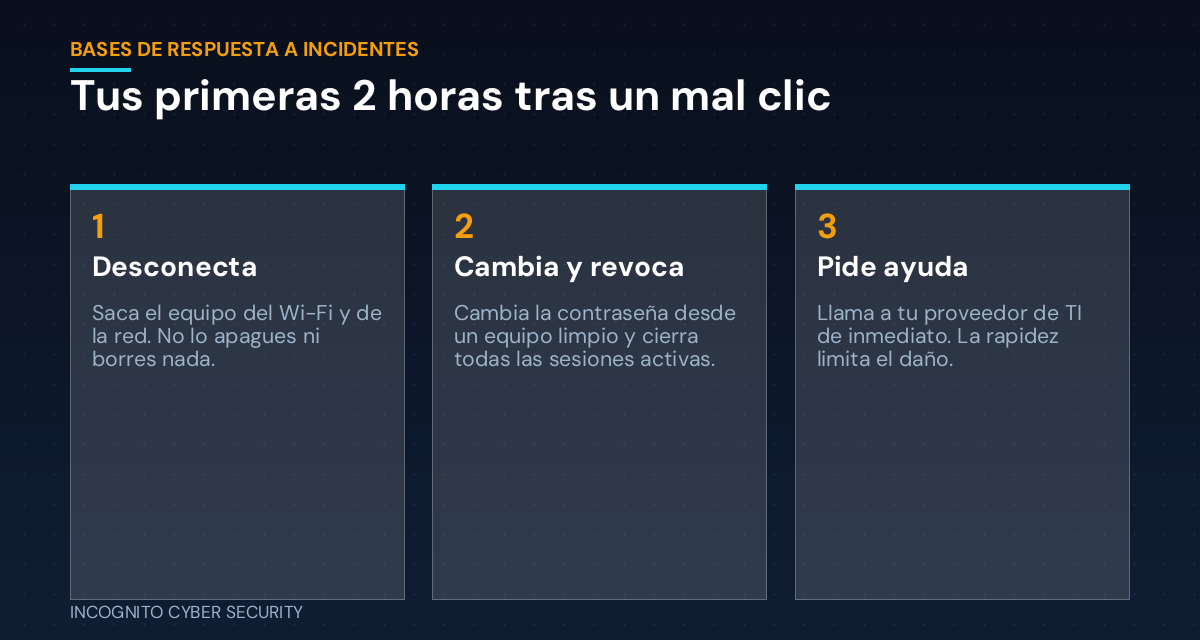
Cuando alguien hace clic en un enlace malo, los atacantes se mueven rápido. Las primeras horas deciden si tendrás una mala tarde o un mal año. Así se ve una buena respuesta.
Detectarlo rápido
Mientras más pronto alguien diga “creo que hice clic en algo malo”, mejor. Eso solo pasa si la gente no tiene miedo de admitirlo. Si tu equipo teme meterse en problemas, se quedará callado esperando que no pase nada. La esperanza no es una estrategia de seguridad.
Cortar la conexión
Desconecta el equipo de la red. No lo apagues ni empieces a borrar cosas. Tu proveedor de TI puede necesitar lo que hay en él para entender qué pasó.
Cerrar las puertas
Cambia la contraseña desde otro equipo limpio y cierra todas las sesiones activas. Los accesos robados son lo que usan los atacantes para entrar, como vimos en nuestro artículo sobre accesos robados y MFA más fuerte.
Limita el daño antes de que ocurra
No puedes decidir en el momento cuánto alcanza un atacante. Eso se decide mucho antes, por cómo está organizado tu negocio. Dos ideas son las más importantes.
Da a cada persona solo el acceso que necesita
Si una cuenta de empleado puede abrir todo, un clic puede exponer todo. La mayoría del personal no necesita acceso a cada archivo y sistema. Recórtalo.
Protege los equipos y el correo
Un buen filtro de spam y virus detiene muchos enlaces malos antes de que lleguen a la bandeja de entrada. La protección de endpoints puede detectar una descarga maliciosa o un comportamiento extraño en una computadora, para que el error se note pronto. Y si ocurre lo peor, los respaldos de datos seguros te permiten recuperarte en lugar de pagar para que te devuelvan tus archivos.
Qué puedes hacer esta semana
- Anota a quién llamar. Pon el número de emergencia de tu proveedor de TI donde todos los empleados lo encuentren, no escondido en un correo.
- Dile a tu equipo que es seguro hablar. Díselo en voz alta: avisar pronto de un error nunca se castiga.
- Revisa quién accede a qué. Quita los accesos que ya no se necesitan, sobre todo de ex empleados.
- Revisa tus respaldos. Asegúrate de que una copia esté separada de tu red principal y prueba que puedas restaurarla.
- Haz un simulacro de 15 minutos. Pregunta a tu equipo: “Si hicieras clic en algo malo ahora mismo, ¿qué harías primero?” Los huecos en las respuestas son tu lista de pendientes.
En resumen
La brecha de los tribunales de Arizona nos recuerda que un clic puede afectar a mucha gente. Pero la contención en dos horas es la verdadera lección: una respuesta rápida y preparada evita que un error se vuelva un desastre. No necesitas un gran departamento de TI para eso. Necesitas un plan, un número de teléfono y un equipo que hable. Si quieres ver cómo está tu negocio, nuestras soluciones de ciberseguridad para pequeñas empresas están hechas para esto.
¿No sabes cómo reaccionaría tu equipo ante un mal clic?
Agenda una visita sin costo y revisamos tus riesgos en lenguaje sencillo. Sin presión y sin tecnicismos.
Envíanos un mensaje
¿No estás seguro de qué haría tu equipo tras un mal clic? Cuéntanos un poco de tu negocio y te respondemos.
Encuentra más artículos en nuestro blog, incluido qué hacer cuando hackean a tu proveedor de software.
— Nemuel Cruz, Incognito Cyber Security
Fuentes: FOX 10 Phoenix; This Week in Security, 4 de oct. de 2026.