Contraseñas débiles expusieron a 8.8 millones de personas. ¿Y las tuyas?
🇺🇸 Read this article in English
La semana pasada, Dinamarca informó que los nombres, direcciones y números de identificación de unos 8.8 millones de personas fueron extraídos de su registro nacional de población. Son más personas que habitantes tiene Dinamarca, porque el registro también guarda datos de quienes se mudaron o fallecieron. Según los informes, los atacantes no necesitaron nada sofisticado. Una pequeña empresa tenía acceso legítimo al registro, y una cuenta de ese acceso estaba protegida, según se reportó, con la contraseña “123456”.
Lo leí y pensé en cada pequeña empresa que visito. No porque administres una base de datos nacional, sino porque el mismo eslabón débil está en tu oficina ahora mismo: la contraseña.
Qué pasó en realidad
Una puerta fácil, millones de registros
El acceso de la empresa se usó para más de 14 millones de consultas durante unos diez días. Nadie lo notó hasta que la facturación del propio registro mostró actividad inusual. Ese detalle importa. Las contraseñas débiles no solo dejan entrar a los atacantes, los dejan entrar en silencio.
Lo mismo les pasa a los firewalls
Esa misma semana, investigadores reportaron más de 86,000 accesos válidos a firewalls y VPN de Fortinet expuestos en 194 países. Los atacantes los reunieron con fuerza bruta (adivinando) y “credential stuffing”, que consiste en probar en muchos sitios las contraseñas filtradas de otro. Si alguna vez repetiste una contraseña, ese es el juego que se juega en tu contra.
Por qué importa para un negocio de tu tamaño
Los atacantes no eligen víctimas por tamaño. Usan herramientas automáticas que prueban millones de combinaciones y esperan a que algo se abra. Una pequeña empresa con una contraseña compartida como “Oficina2024!” en el correo, el software de contabilidad y el Wi-Fi es exactamente el resultado fácil que esas herramientas encuentran.
Tres hábitos causan la mayor parte del daño:
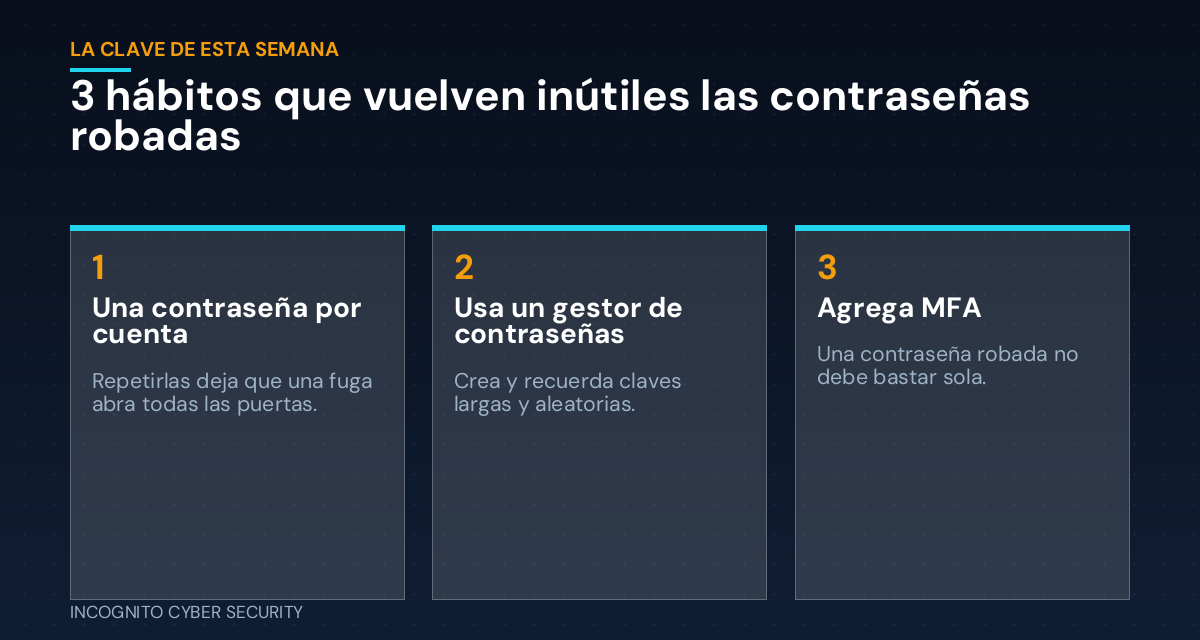
- Repetir. La misma contraseña en cinco cuentas significa que una fuga abre cinco puertas.
- Patrones predecibles. El nombre de la empresa más un año, el nombre de una mascota o una secuencia como “qwerty” están en la lista de todo atacante.
- Compartir. Las contraseñas enviadas por mensaje, correo o pegadas en una nota nunca desaparecen del todo cuando un empleado se va.
La solución es aburrida, y ese es el punto
Deja que un gestor de contraseñas recuerde por ti
Nadie puede memorizar 60 contraseñas largas y aleatorias. Un gestor de contraseñas sí. Crea una contraseña única para cada cuenta, la escribe por ti, y tú solo recuerdas una frase de acceso fuerte. Tu personal lo usará porque es más rápido que teclear, y eso importa más que cualquier memo de política. También permite compartir accesos de forma segura y cortar el acceso con un clic cuando alguien se va.
Activa MFA donde se pueda
La autenticación de varios factores (MFA) hace que una contraseña robada no sea suficiente. Empieza con el correo, el banco, el software de contabilidad y todo lo que tenga acceso remoto. Expliqué cómo elegir el tipo más fuerte en nuestro artículo sobre accesos robados y MFA resistente al phishing.
Respáldalo con lo básico
Las buenas contraseñas funcionan mejor con protección en capas: protección de endpoints en cada computadora, filtrado de spam y virus para frenar los correos de phishing que roban contraseñas, y respaldos seguros de datos para que un mal día no termine con tu negocio.
Qué puedes hacer esta semana
- Elige un gestor de contraseñas para toda la empresa y configura a todos los empleados, incluyéndote.
- Cambia primero las contraseñas del correo, el banco y la contabilidad. Hazlas largas y únicas.
- Activa MFA en esas mismas tres cuentas.
- Busca accesos compartidos en mensajes, correos u hojas de cálculo, repónlos y bórralos.
- Cambia las contraseñas predeterminadas de tu router, impresoras, cámaras y cuentas de administrador. Las contraseñas de fábrica y del tipo “123456” son lo primero que prueban los atacantes.
- Dedica 15 minutos a explicarle el porqué a tu equipo. Octubre es el Mes de la Concientización sobre Ciberseguridad, así que es el momento ideal. Nuestra capacitación de concientización puede ayudar.
En resumen
La brecha en Dinamarca no fue un hackeo de película. Fue una contraseña fácil protegiendo una puerta que debía estar bien cerrada. No puedes controlar lo que pasa en otras empresas, pero sí puedes lograr que una contraseña robada no lleve muy lejos a nadie en la tuya. Contraseñas únicas, un gestor de contraseñas y MFA cuestan poco y cierran la puerta a la mayoría de estos ataques. Para más guías prácticas, visita nuestro blog o conoce nuestras soluciones de ciberseguridad para pequeñas empresas.
¿No sabes qué tan fuertes son realmente tus contraseñas?
Revisamos tu configuración y te mostramos exactamente dónde están los puntos débiles. Sin presión y sin jerga.
Envíanos un mensaje
Fuentes: The Next Web sobre la brecha del CPR en Dinamarca; Enterprise Times, semana del 5 de octubre; el dato de la contraseña, según This Week in Security.
— Nemuel Cruz, Incognito Cyber Security