Tu navegador guarda tus contraseñas. El malware las quiere.
🇺🇸 Read this article in English
Hace unos años vi a un dueño de negocio hacer clic en “Guardar contraseña” en el acceso de su banco sin pensarlo dos veces. Era cómodo. También era un regalo para cualquiera que llegara a tener esa computadora en sus manos.
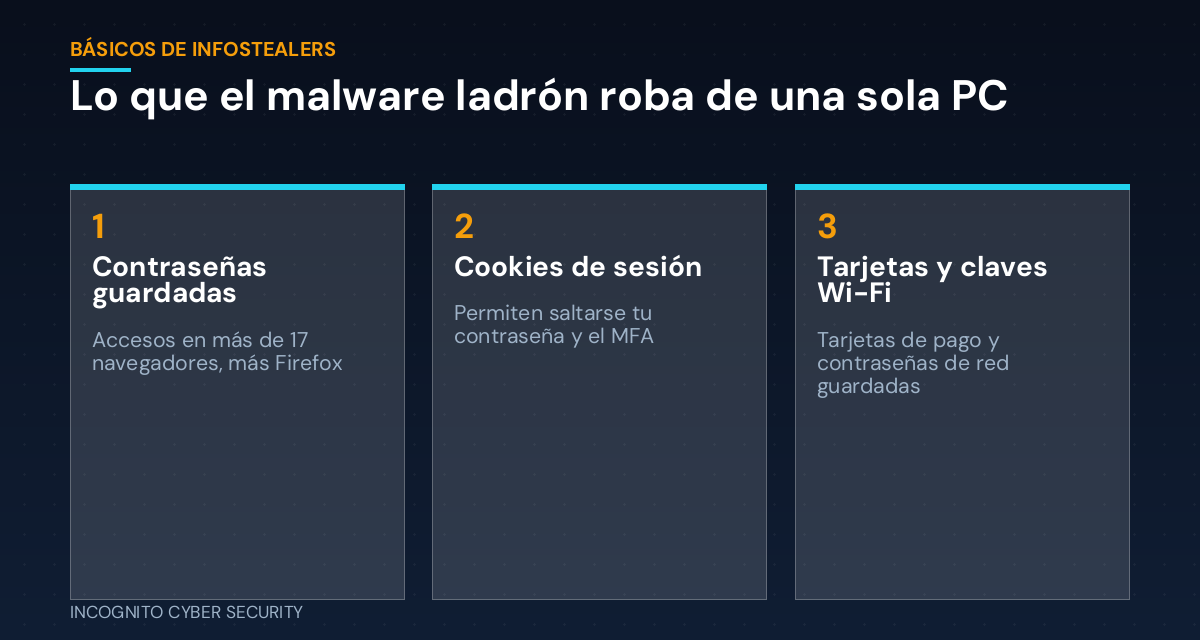
Este mes, investigadores de K7 Labs describieron un nuevo ladrón de contraseñas para Windows que deja el problema muy claro. Va tras los accesos guardados en al menos 17 navegadores, además de Firefox. También se lleva las tarjetas de pago guardadas, las cookies de sesión e incluso las contraseñas de Wi-Fi almacenadas en el equipo. Después lo envía todo, en silencio, al atacante. Este tipo de malware se llama infostealer (ladrón de información) y se vende como un kit listo para usar, así que los delincuentes no necesitan ser expertos.
Por qué le importa a una pequeña empresa
Piensa en tu navegador como la recepción de un hotel que guarda una copia de cada llave de habitación. Es cómodo para los huéspedes, hasta que alguien se lleva todo el cajón. Cuando un infostealer llega a una PC, no se lleva una llave. Se lleva el cajón completo.
No son solo contraseñas
Lo que más sorprende a los dueños son las cookies. Una cookie de sesión es la pequeña señal que le dice a un sitio web: “esta persona ya inició sesión”. Si un ladrón la tiene, a veces puede entrar directo a tu correo o a tu software de contabilidad sin escribir contraseña y sin el código de tu teléfono. Por eso una contraseña fuerte no basta, y se relaciona con lo que escribí sobre accesos robados que se pasan a otro hacker en segundos.
Una PC personal puede exponer a toda la empresa
Tu contadora revisa el banco de la empresa en su laptop de casa. Tu técnico entra a tus herramientas remotas desde una computadora que también usan los niños. Si esa sola máquina se infecta, todos los accesos guardados quedan expuestos. El atacante prueba esos accesos en todos lados, el mismo patrón detrás de los problemas de contraseñas débiles que vimos hace poco.
¿Cómo llega a la computadora?
Normalmente por una descarga mala: un programa pirata, una herramienta “gratis” falsa, un mod de videojuego o un archivo adjunto en un mensaje que parece normal. Los investigadores encontraron este escondido dentro de archivos comprimidos anidados con nombres inocentes. Además se configura para reiniciarse cada vez que se enciende la computadora y se hace llamar “WindowsUpdate” para pasar desapercibido.
Qué puedes hacer esta semana
- Deja de guardar contraseñas del negocio en el navegador. Pásalas a un gestor de contraseñas para empresas, protegido con su propio acceso fuerte. En el navegador son demasiado fáciles de alcanzar.
- Activa el MFA en todo lo que lo ofrezca, empezando por correo, banco y contabilidad. Usa códigos de una app o llaves de seguridad en lugar de mensajes de texto cuando puedas.
- Instala protección real para equipos en cada computadora que toque datos de la empresa, incluso las que no están en la oficina. El antivirus gratis que venía con la PC no es lo mismo.
- Limita quién puede instalar programas. Si el personal no puede instalar cualquier cosa, la mayoría de los infostealers no tienen dónde aterrizar.
- Capacita a tu equipo sobre las descargas peligrosas. Una breve sesión de concientización sobre programas piratas y archivos inesperados se paga sola.
- Filtra la basura antes de que llegue. Un buen filtro de spam y virus detiene muchos de esos archivos riesgosos antes de que alguien haga clic.
- Ten un respaldo limpio y probado, y conoce el plan para cambiar todas las contraseñas si una máquina se infecta.
Si crees que una computadora está infectada
No te limites a correr un escaneo y seguir. Asume que los accesos de esa máquina fueron robados. Desde otro dispositivo limpio, cambia las contraseñas importantes (primero el correo), cierra todas las sesiones activas para que las cookies robadas dejen de funcionar, y después pide que limpien o reconstruyan la computadora. El orden importa: primero el dispositivo limpio, luego las contraseñas.
En resumen
La comodidad es lo que vuelve riesgosa una contraseña guardada. Un navegador que lo recuerda todo es un punto único de falla. Pasa tus accesos a un gestor de contraseñas de verdad, protege cada computadora y trata una posible infección como un llavero robado: cambia las cerraduras, no solo las llaves.
¿No sabes qué está guardado en las computadoras de tu equipo?
Revisamos tus equipos, navegadores y accesos en una visita sin costo ni compromiso, y te decimos con claridad dónde están los huecos.
¿Quieres ayuda para ver cómo está tu negocio? Nuestras soluciones de ciberseguridad para pequeñas empresas comienzan con una conversación, y tienes más guías en lenguaje sencillo en nuestro blog.
Envíanos un mensaje
— Nemuel Cruz, Incognito Cyber Security
Fuentes: GBHackers, 2 de oct. de 2026; Cyber Press, 2 de oct. de 2026.