Esa casilla de “No soy un robot” podría ser una trampa
🇺🇸 Read this article in English
Has marcado mil veces esas casillas de “No soy un robot”. Eliges los semáforos, marcas la casilla y sigues. Ese hábito es justo con lo que cuentan los delincuentes ahora mismo.
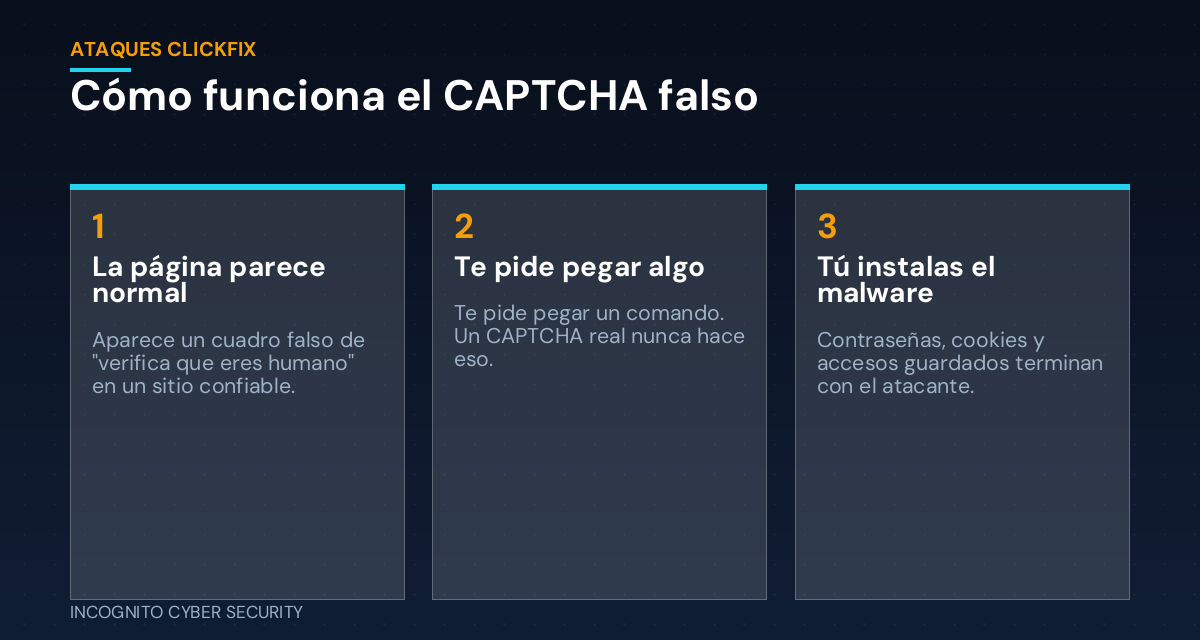
Un truco llamado ClickFix está apareciendo en sitios web hackeados y falsos por todas partes. Parece una verificación de seguridad normal. Pero en lugar de pedirte que elijas autobuses, te pide copiar y pegar un comando corto en tu computadora. En el momento en que lo haces, tú mismo instalaste el programa del atacante. Sin archivo adjunto infectado. Sin descarga sospechosa. Solo tú, siguiendo instrucciones.
Qué acaba de pasar
El 5 de noviembre, investigadores de WithSecure describieron un nuevo malware para Mac llamado Phexia que se propaga exactamente así. Las víctimas llegan a una página de verificación falsa, muchas veces a través de direcciones web parecidas a las reales o de anuncios de compras. La página copia en silencio un comando al portapapeles y le pide a la persona que lo pegue en Terminal, la ventana de comandos de la Mac.
Una vez que se ejecuta, Phexia muestra una ventana falsa de Preferencias del Sistema para robar la contraseña de la Mac. Después copia los accesos guardados en el navegador, las cookies, el llavero de la Mac y hasta las bóvedas de los gestores de contraseñas, y se los envía a los atacantes. Además, usa la computadora para minar criptomonedas a escondidas.
La versión para Windows de este truco existe desde hace más tiempo y sigue en todas partes. Esa misma semana, los resúmenes de noticias de seguridad reportaron correos falsos de órdenes de compra, anuncios falsos de soporte de Microsoft y más trampas ClickFix, todos diseñados para que una persona haga el trabajo del atacante. Si tu oficina usa Mac y pensabas que “las Mac no se infectan”, este artículo es para ti.
Por qué este truco funciona tan bien
Piénsalo como un extraño que ni se molesta en forzar tu cerradura. Solo te pasa una nota que dice: “Administración del edificio: por favor abra esta puerta y déjela abierta”. Casi toda tu seguridad está hecha para detener al extraño. Muy poca está hecha para evitar que tú mismo abras la puerta.
Se salta tu filtro de correo
No hay archivo adjunto que revisar. El “arma” es texto simple en tu portapapeles. Un buen filtrado de spam y virus todavía detiene muchos de los correos que llevan a estas páginas, pero el último paso ocurre en tu navegador.
Se parece a algo que ya has hecho
Las páginas falsas copian el aspecto de las verificaciones reales de Cloudflare o Google. Algunas hasta dicen “Algo salió mal, presiona estas teclas para arreglarlo”, lo cual suena útil.
Aparece en sitios en los que confías
Los atacantes entran a sitios web reales, como restaurantes, tiendas pequeñas y blogs locales, y ponen la verificación falsa encima. Tú no fuiste a ningún lugar sospechoso. Lo sospechoso llegó a ti.
La única regla que lo detiene
Toda la defensa cabe en una frase: un sitio web real nunca te pedirá presionar teclas ni pegar nada para demostrar que eres humano.
Ni la tecla de Windows más R. Ni abrir Terminal. Ni Ctrl+V en un cuadro. Si una página web te da instrucciones de teclado, cierra la pestaña. Así de simple. Los CAPTCHA reales te piden marcar una casilla o elegir imágenes. Nunca te piden ejecutar nada.
Pon esa regla en una nota adhesiva. Dila en tu próxima junta con el personal. Es el mismo tipo de hábito que formamos en nuestra capacitación de concientización en ciberseguridad: reglas cortas y fáciles de recordar que siguen funcionando cuando alguien está ocupado y con prisa.
¿Y si alguien ya lo pegó?
No entres en pánico y no lo escondas. La rapidez importa mucho más que buscar culpables.
Primero, desconecta
Desconecta el cable de red o apaga el Wi-Fi de esa computadora. Eso corta la conexión del atacante.
Llama a tu equipo de TI
Deben buscar cualquier cosa configurada para iniciar automáticamente, hacer un análisis completo y averiguar qué hizo realmente el comando.
Cambia contraseñas desde otro dispositivo
Supón que todo lo guardado en ese navegador está en malas manos: correo, banco, nómina, portales de proveedores. Cambia esas contraseñas desde un dispositivo limpio, cierra todas las sesiones y activa la autenticación multifactor donde falte.
Lo que puedes hacer esta semana
- Comparte la regla. Envía a tu equipo una sola línea: “Ningún sitio web te pedirá pegar algo ni presionar teclas para demostrar que eres humano. Si alguno lo hace, ciérralo y avísame”.
- Quita los permisos de administrador a las cuentas de uso diario. Si el personal no puede instalar programas, un comando pegado hace mucho menos daño.
- Asegúrate de que cada computadora tenga protección real. La protección de equipos (endpoint) moderna vigila comportamientos sospechosos, como un navegador que lanza un comando oculto, no solo archivos maliciosos conocidos. Incluidas las Mac.
- Pide a TI que bloquee el cuadro Ejecutar para quien no lo necesite. En Windows es un cambio de política sencillo, y la mayoría de los empleados nunca lo usa.
- Deja de guardar contraseñas en el navegador. Pásalas a un gestor de contraseñas para empresas. Los accesos guardados son lo primero que roban estos ladrones, como explicamos en nuestro artículo sobre malware que roba contraseñas.
- Revisa tus respaldos. Si hay que borrar una computadora, necesitas respaldos de datos seguros que te permitan restaurarla el mismo día.
En resumen
Los delincuentes descubrieron que es más fácil lograr que tú abras la puerta que forzar la cerradura. Una regla sencilla, nunca pegues ni presiones teclas porque un sitio web te lo pidió, desarma todo este truco. Enséñala una vez y repítela seguido. Si quieres ayuda para poner las demás protecciones, conoce nuestras soluciones de ciberseguridad para pequeñas empresas o lee más consejos en lenguaje sencillo en nuestro blog.
¿Quieres que revisemos las computadoras de tu equipo?
Revisamos tu protección, los permisos de administrador y tus respaldos, y te decimos qué corregir en palabras sencillas. Agenda una visita sin costo.
Envíanos un mensaje
— Nemuel Cruz, Incognito Cyber Security