Tu Equipo Está Pegando Datos de la Empresa en Herramientas de IA
🇺🇸 Read this article in English
La semana pasada me llamó un dueño de negocio por algo que no era un ataque. Sin nota de rescate. Sin servidores bloqueados. Sin transferencias perdidas. Acababa de enterarse de que su gerente de oficina llevaba meses pegando contratos de clientes en un chatbot de IA gratuito para que se los resumiera.
Ella no estaba siendo descuidada. Estaba siendo eficiente, y los resúmenes eran buenos. Tampoco tenía idea de que llevaba meses entregando nombres, direcciones y precios de clientes a una empresa con la que ninguno de esos clientes aceptó jamás hacer negocio.
Esto ya tiene nombre. Le dicen IA en la sombra, y es el problema de seguridad más silencioso que veo en todo el año.
Qué Significa Realmente la IA en la Sombra
La IA en la sombra es cualquier herramienta de IA que tu gente usa para trabajar y que tú no elegiste, no pagas y no puedes ver. Un chatbot gratuito con una cuenta personal. Una extensión del navegador que reescribe correos. Un bot de notas que se metió calladito a tu junta de Zoom. Nada de eso pasó por ti.
Los números son peores de lo que la mayoría de los dueños imagina. Una recopilación de investigaciones de Kiteworks encontró que cerca de tres de cada cuatro empleados que usan IA generativa pegan información de la empresa directamente en ella, y la gran mayoría de ese tráfico pasa por cuentas personales que ningún negocio alcanza a ver. La investigación de brechas de IBM apunta a lo mismo: la IA ya está involucrada en una parte creciente de las brechas reales, y las que incluyen herramientas no aprobadas cuestan bastante más limpiar.
Por Qué Este Caso Es Diferente
Casi todo lo que escribo en este blog involucra a alguien tratando de entrar. Este no. Aquí nadie rompe nada. Tus datos simplemente salen por la puerta principal en manos de un empleado que está tratando de hacer mejor su trabajo.
No hay alarma que escuchar
Cuando pega el ransomware, te enteras en una hora. Cuando un empleado pega tu lista de clientes en un chatbot, no pasa nada. Ni alerta, ni error, ni cobro. Te enteras meses después, o nunca.
La herramienta no es la villana
No estoy en contra de la IA. Aquí la usamos. El problema no es la tecnología, es que las cuentas gratuitas están hechas para consumidores. Los datos de tu negocio terminan en servidores de alguien más, bajo condiciones de alguien más, y tú no tienes registro de qué se fue a dónde.
Dónde Le Pega de Verdad a una Pequeña Empresa
Contratos y archivos de clientes
Acuerdos legales, cotizaciones y listas de clientes son lo que más veo pegado. Esa es tu posición competitiva y la información privada de tus clientes saliendo de tu control con una sola tecla.
Todo lo que está cubierto por algo que firmaste
Si manejas expedientes médicos, datos financieros o información de clientes bajo un acuerdo de confidencialidad, esa obligación no se pausa porque la fuga haya sido de buena fe. Un incumplimiento de contrato es un incumplimiento de contrato.
Contraseñas y detalles del sistema
Este me duele cada vez. La gente pega mensajes de error, archivos de configuración y a veces hasta credenciales en un chatbot para preguntar qué está fallando. Esos detalles son exactamente lo que un atacante quisiera tener.
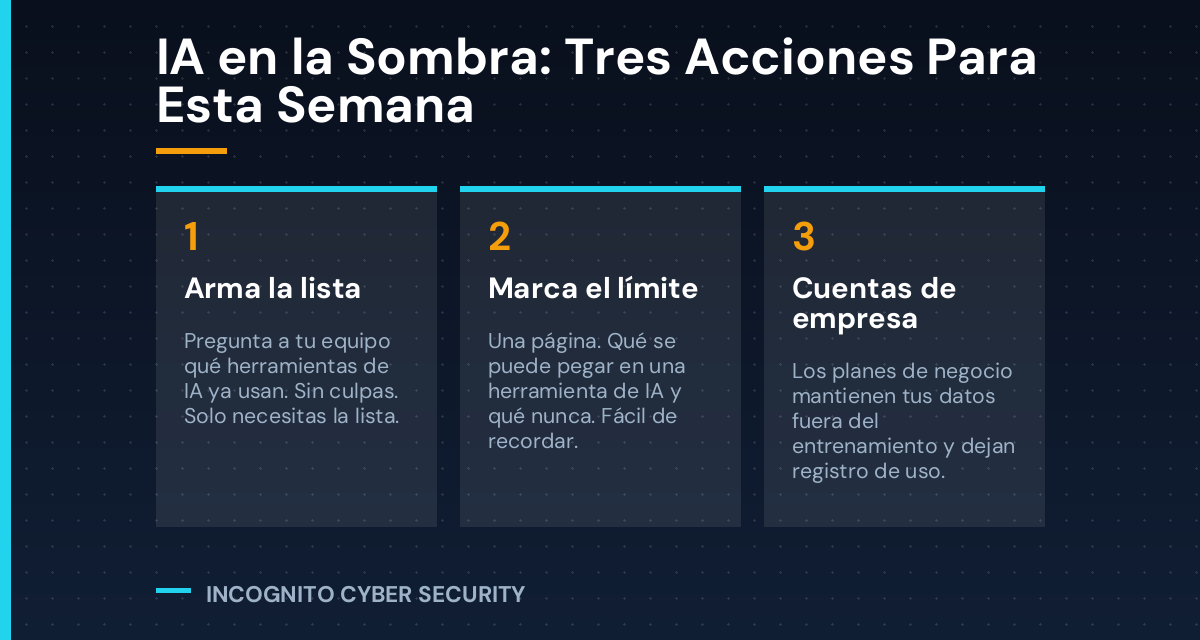
Qué Puedes Hacer Esta Semana
- Pregunta, y en serio. Pregúntale a tu equipo qué herramientas de IA ya usan. Deja claro que nadie está en problemas. Quieres la lista, no una confesión. Si la gente cree que la van a regañar, simplemente lo va a esconder mejor.
- Escribe una página. Qué sí puede entrar a una herramienta de IA y qué nunca. La mía es corta: nada de datos de clientes, nada de contratos, nada de contraseñas, nada de finanzas. Preguntas generales y reescribir tus propias palabras está bien. Si es corta, se recuerda; si se recuerda, se cumple.
- Paga la versión de empresa. Los planes de negocio mantienen tus datos fuera del entrenamiento de los modelos, te dan una vista de administrador de quién usa qué, y te dejan cortar el acceso cuando alguien se va. Para la mayoría de las oficinas pequeñas son unos cuantos dólares por persona al mes.
- Mételo en la capacitación normal. Los mismos quince minutos que dedicas a la concientización en seguridad alcanzan para cubrir esto. A la mayoría de la gente nunca le han dicho dónde está la línea.
- Cubre lo básico que va debajo. Nada de lo anterior sirve si los equipos están abiertos de par en par. La protección de endpoints atrapa las extensiones maliciosas que se hacen pasar por asistentes de IA, el filtrado de correo detiene las invitaciones falsas de herramientas de IA que llegan a la bandeja, y los respaldos sólidos siguen siendo lo que te levanta cuando algo sí sale mal.
En Resumen
Tu gente ya está usando IA. Esa decisión se tomó sin ti, y prohibirla de golpe solo la empuja a los teléfonos personales, donde de verdad no la puedes ver. Los negocios que manejan bien esto no son los que dijeron que no. Son los que dijeron sí, así se hace, y aquí está la línea.
Haz la pregunta esta semana. Vas a aprender algo.
¿No sabes qué está usando tu equipo?
A la mayoría de los dueños les sorprende la respuesta. Hacemos el inventario de las herramientas de IA y de nube que realmente se usan en tu negocio, te decimos cuáles conviene conservar y ponemos los controles en su lugar. Es parte de cómo manejamos la ciberseguridad para pequeñas empresas en el sur de Arizona.
Envíanos un mensaje
¿Tienes una duda sobre las herramientas de IA en tu oficina, o quieres una segunda opinión sobre algo que encontraste? Mándala y yo mismo te respondo.
— Nemuel Cruz, Incognito Cyber Security