Una llamada telefónica puede abrir la puerta de tu negocio
🇺🇸 Read this article in English
Puedes tener el mejor firewall del mercado y aun así perder tus datos ante un desconocido con un teléfono. Eso les pasó a millones de personas este año, y vale la pena que le dediques cinco minutos.
La llamada que costó los datos de millones de personas
El periodista de seguridad Zack Whittaker repasó recientemente una serie de brechas que empezaron igual: con una llamada telefónica. En el caso de la empresa de telecomunicaciones holandesa Odido, un hacker supuestamente llamó a un agente de atención al cliente y usó una página de inicio de sesión falsa para robar las credenciales de ese agente. El resultado fue el robo de datos personales de más de seis millones de personas, algo que las autoridades holandesas describen como uno de los mayores robos de datos en la historia del país. La policía holandesa incluso publicó una reconstrucción de la llamada y pide ayuda al público para identificar a quien llamó.
No fue un caso aislado. El mismo reportaje menciona a un empleado de Google engañado para dar acceso a una base de datos con información de contacto de clientes, y brechas similares por teléfono en Cisco, Charter y RingCentral. Son empresas grandes con grandes presupuestos de seguridad, y una llamada se saltó todo eso.
Los expertos lo llaman “vishing”, de voice phishing (phishing por voz). Es como el phishing, pero con una voz humana. Y esto es lo que debe llamar tu atención: los principales grupos de vishing ni siquiera usan inteligencia artificial sofisticada. Usan un tono seguro, un poco de investigación y una historia creíble.
Por qué las pequeñas empresas son un blanco fácil
Todos contestan el teléfono
Los atacantes no necesitan ser ingeniosos con tus sistemas si pueden serlo con tu gente. Una recepcionista, un administrador o un empleado nuevo contesta una llamada que suena urgente y oficial. Nadie quiere ser quien hizo esperar al “técnico de sistemas”.
Los equipos pequeños funcionan con confianza
En una empresa de diez personas, todos se conocen. Eso es una fortaleza, hasta que alguien llama y dice “Hola, soy Miguel del banco, le llamo por la transferencia” y nadie tiene forma de comprobarlo. Sin un hábito sencillo de verificación, gana quien llama.
Una contraseña abre muchas puertas
En el caso de Odido, el acceso de un solo agente fue la llave. En tu oficina, una contraseña de correo robada puede llegar a tus archivos, tus facturas y tu lista de clientes. Nuestro artículo sobre cómo un solo clic expuso a 1.3 millones de arizonenses muestra qué tan rápido se propaga un error.
Cómo suena una llamada de vishing
Las historias cambian, pero el patrón no. Desconfía de quien crea urgencia (“esto tiene que hacerse en diez minutos”), dice ser de sistemas, de tu banco, de tu proveedor de software o un compañero, te pide restablecer una contraseña, leer un código, aprobar un aviso de inicio de sesión o abrir un enlace que te manda por mensaje, y se molesta cuando quieres verificar. Esa última es la señal de alerta más grande. Los proveedores y bancos de verdad esperan que los verifiques.
Qué puedes hacer esta semana
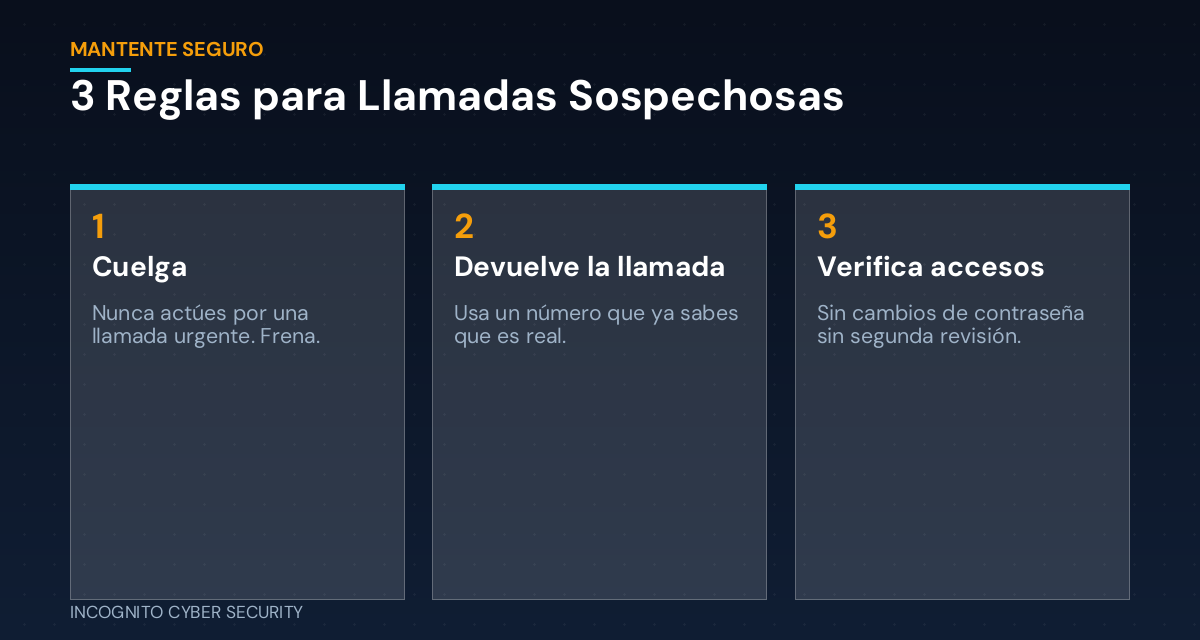
- Adopta la regla de colgar y devolver la llamada. Si alguien llama pidiendo acceso, dinero o una contraseña, cuelga y llama a un número que ya sepas que es real, no al que te den.
- Haz más difícil falsificar un cambio de contraseña. Acuerden que nadie restablece una contraseña ni cambia datos bancarios por teléfono sin una segunda revisión, como la aprobación de un gerente o una llamada a un número conocido.
- Nunca leas un código en voz alta. Los códigos de verificación y las aprobaciones de inicio de sesión son solo para ti. Nadie legítimo los necesita por teléfono.
- Activa una protección de acceso sólida. La autenticación de varios factores ayuda incluso si se filtra una contraseña. Vemos lo básico en nuestras soluciones de ciberseguridad para pequeñas empresas.
- Capacita a tu equipo diez minutos. Cuenten esta historia en su próxima reunión. Nuestra capacitación de concientización en ciberseguridad incluye escenarios por teléfono, porque la gente recuerda mejor las historias que las reglas.
- Respalda tus datos y protege tus equipos. Si una llamada sale mal, conviene tener ya respaldos de datos seguros y protección de endpoints. Un buen filtro de spam y virus también reduce los correos de phishing que suelen llegar justo antes de la llamada.
Lo más importante
La brecha de Odido no fue una historia de hackeo avanzado. Fue la historia de una llamada que funcionó. Tu mejor defensa no es otro aparato, sino un equipo que sabe que está bien decir “déjame devolverte la llamada”. Si quieres ayuda para establecer reglas sencillas de verificación en tu oficina, es justo lo que hacemos. También puedes ver más consejos en lenguaje sencillo en nuestro blog.
Fuente: This Week in Security, “How a phone call allowed a hacker to steal millions of people’s personal data” (30 de septiembre de 2026).
¿No estás seguro de que tu equipo detectaría una llamada falsa?
Revisamos tu oficina, tus teléfonos y tus configuraciones de acceso, sin costo. Agenda una visita sin costo y te mostramos dónde están las fallas.
Envíanos un mensaje
— Nemuel Cruz, Incognito Cyber Security