La Página Real de Microsoft que le Entrega tu Correo a los Hackers
🇺🇸 Read this article in English
Dedicamos mucho tiempo a enseñarle a la gente a revisar la dirección web antes de iniciar sesión. ¿De verdad es microsoft.com? ¿Aparece el candado? Son buenos hábitos. Consérvalos.
Pero esta semana Microsoft anunció que desmanteló un servicio criminal llamado EvilTokens, y la forma en que funcionaba debería cambiar lo que entiendes por un inicio de sesión “seguro”. Las víctimas no escribieron su contraseña en una página falsa. Iniciaron sesión en la página real de Microsoft, pasaron la verificación de varios factores como siempre — y aun así entregaron su buzón de correo.
Según Microsoft, EvilTokens comprometió más de 12,000 buzones en más de 10,000 organizaciones, incluyendo constructoras, distribuidoras, oficinas de bienes raíces, empresas financieras y de salud. Son exactamente el tipo de negocios con los que trabajo aquí en el sur de Arizona.
¿Qué es el phishing de código de dispositivo?
Probablemente ya usaste la versión legítima sin darte cuenta. Cuando inicias sesión en Netflix desde una smart TV, o configuras un equipo de sala de juntas, la pantalla muestra un código corto y te pide entrar a una página web desde tu celular o computadora para escribirlo. Eso es un “código de dispositivo”. Permite que un aparato sin teclado use tu inicio de sesión.
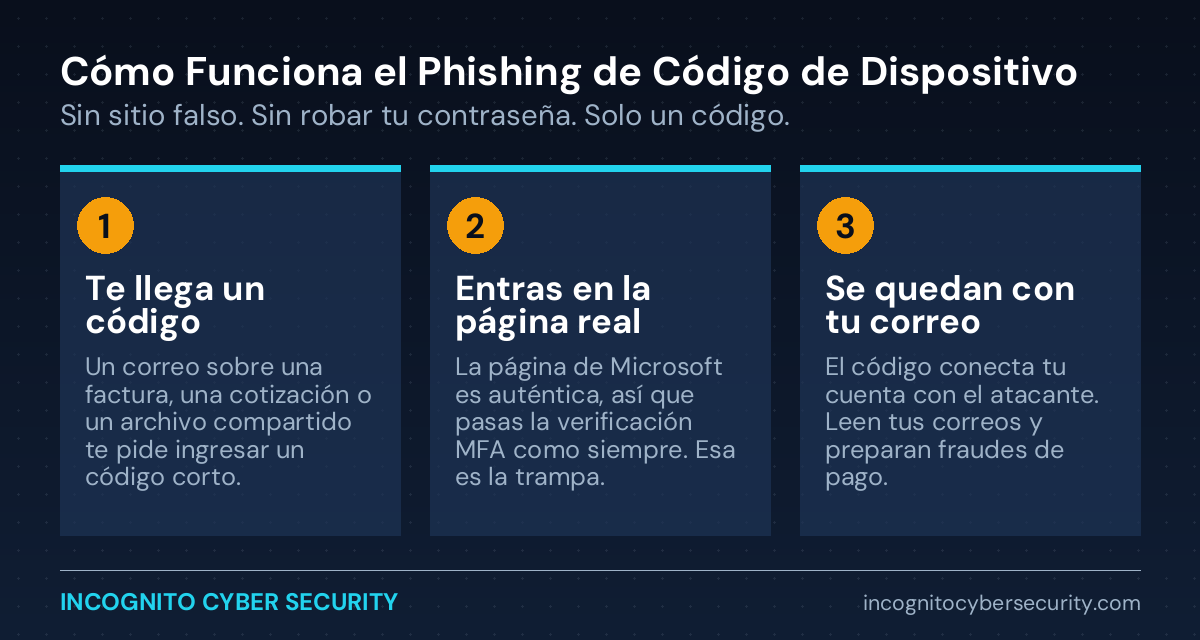
El phishing de código de dispositivo le da la vuelta a eso. El atacante pide un código para su equipo y luego te engaña para que tú lo escribas. En el momento en que lo haces, tu cuenta queda conectada a su máquina.
Cómo se ve en tu bandeja de entrada
Los correos parecen de negocios normales: una cotización de obra, un acuerdo de colaboración, un archivo compartido, una factura, un aviso de buzón de voz o fax electrónico, una actualización de prestaciones, o un aviso de “tu contraseña está por vencer”. El mensaje dice que necesitas ingresar un código corto para ver el documento y te da un botón que lleva a la página auténtica de inicio de sesión de Microsoft.
Por qué logra pasar la MFA
Porque de verdad estás iniciando sesión. Escribes tu contraseña en el sitio real, apruebas la notificación en tu celular y todo se ve correcto. Lo que no ves es que acabas de autorizar el acceso para el equipo de otra persona. El atacante nunca necesitó tu contraseña — obtuvo un “token” que lo mantiene conectado.
Esto es distinto al truco de las notificaciones del que escribí en La Solicitud de Acceso que Nunca Debes Aprobar. Ahí, el atacante ya tiene tu contraseña y te llena de avisos. Aquí, tú inicias el proceso, y por eso se siente tan normal.
Qué pasa una vez que entran
Esta es la parte que cuesta dinero. Cuando EvilTokens tenía un buzón, usaba herramientas de inteligencia artificial para revisarlo y encontrar lo valioso: instrucciones de transferencias, facturas pendientes y conversaciones con el dueño o con quien lleva la contabilidad. Luego redactaba correos de seguimiento convincentes desde tu cuenta real.
Imagina que un proveedor recibe un correo desde tu dirección verdadera, en medio de una conversación real sobre una factura real, diciendo que cambiaron los datos bancarios. Eso ya no es un problema del filtro de spam. Es un pago que se va al lugar equivocado.
El servicio cayó. La técnica no.
Microsoft tomó control de unos 50 sitios web ligados a la operación, y dos hombres fueron arrestados en el Reino Unido. Son buenas noticias. Pero BleepingComputer informa que ya circulan copias de estas herramientas, y que para la primavera al menos diez servicios de phishing ofrecían este método. Espera seguir viéndolo.
Lo que puedes hacer esta semana
- Dale a tu equipo una regla sencilla. Si un correo te pide escribir un código en una página de Microsoft para abrir un documento, detente. Las facturas y archivos reales no funcionan así. Inclúyelo en tu capacitación de concientización en seguridad.
- Desactiva el inicio de sesión por código de dispositivo si no lo usas. En Microsoft 365 se puede bloquear para todos, excepto los pocos equipos que de verdad lo necesitan, como los de la sala de juntas. La mayoría de las oficinas pequeñas pueden bloquearlo por completo.
- Revisa las reglas de tu bandeja de entrada. Los atacantes suelen crear reglas ocultas que mueven o borran respuestas. Si ves una regla que tú no creaste, trátala como una intrusión.
- Confirma por teléfono cualquier cambio en datos de pago. Usa el número que ya tienes registrado, no el que viene en el correo. Este solo hábito evita la mayor parte del daño aun cuando una cuenta está comprometida.
- Pasa a las personas clave a llaves de acceso (passkeys) o llaves de seguridad. Empieza por el dueño y por quien maneja el dinero. Son mucho más difíciles de engañar que los códigos y las notificaciones.
Un buen filtrado de correo atrapa muchos de estos mensajes antes de que alguien los vea, y la protección de equipos ayuda a detectar actividad inusual en tus computadoras. Pero el cambio de configuración del paso 2 es lo que realmente cierra la puerta.
En resumen
“Revisa la dirección web” sigue siendo un buen consejo, pero ya no es suficiente. Este ataque usa la página de inicio de sesión real a propósito. La señal de alerta no es el sitio web — es que te pidan escribir un código que tú no solicitaste.
La solución combina un hábito y una configuración. Enseña el hábito, cambia la configuración y confirma los pagos por teléfono. Si no sabes si el inicio de sesión por código de dispositivo está activo en tu negocio, para nosotros es una revisión de cinco minutos. Es parte de cómo entendemos la ciberseguridad para pequeñas empresas: cerrar las puertas que los atacantes están usando hoy.
Revisión Gratuita de Microsoft 365
¿Tu cuenta tiene abierto el inicio de sesión por código?
Revisamos la configuración de inicio de sesión de tu Microsoft 365, buscamos reglas sospechosas en tu correo y te decimos en lenguaje sencillo qué cambiar. Sin compromiso y sin presión de ventas.
Encuentra más artículos de seguridad en lenguaje sencillo para dueños de negocio en nuestro blog.
Fuentes: Microsoft Security Blog; BleepingComputer.
Envíanos un mensaje
¿Tienes preguntas sobre la configuración de tu Microsoft 365, un correo sospechoso o cualquier otra cosa de este artículo? Escríbenos y te responderemos.
— Nemuel Cruz, Incognito Cyber Security