El ransomware golpeó a 600 organizaciones. Esto es lo que hace la banda una vez dentro.
🇺🇸 Read this article in English
Esta semana el FBI y CISA, la agencia federal de ciberseguridad, publicaron una advertencia conjunta sobre una banda de ransomware llamada SafePay. En poco más de dos años ha atacado al menos a 600 organizaciones en Estados Unidos y Europa. Las agencias la describen como uno de los grupos de ransomware más activos de 2026.
La mayoría de las noticias se centran en los nombres grandes. Yo quiero enfocarme en algo más útil para un dueño de negocio en Tucson o Nogales: lo que estos atacantes hacen realmente una vez que están dentro. Porque ahí es donde se les puede detener.
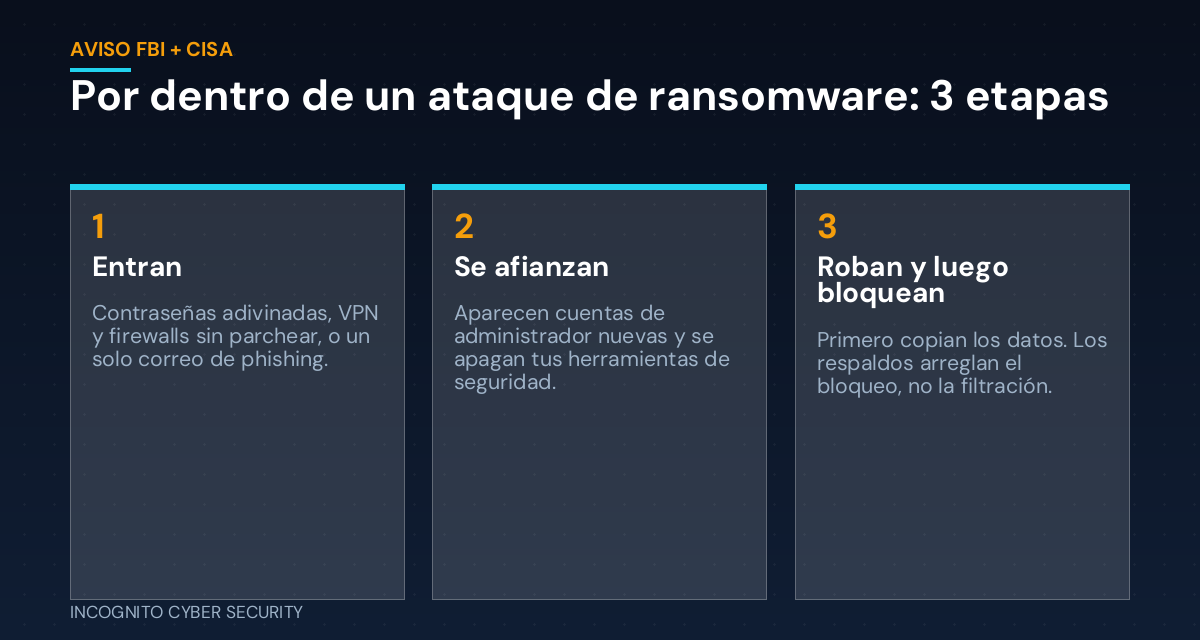
Etapa 1: Cómo entran
No hay hackeo de película. Según el reporte de The Record sobre el aviso, SafePay entra adivinando contraseñas, aprovechando fallas de software ya conocidas y con phishing. Además, programas automáticos revisan internet en busca de sistemas expuestos, como un ladrón que prueba todas las puertas de una calle.
Las puertas aburridas son las peligrosas
Las contraseñas débiles y los firewalls o VPN viejos sin parchear son la entrada habitual. Si leíste nuestro artículo anterior sobre parchear tu router y tu firewall, esto te va a sonar familiar.
Etapa 2: Cómo se afianzan
Una vez dentro, la banda no se apura. El aviso describe cómo crean cuentas nuevas o toman el control de cuentas existentes. Usan herramientas normales de administración que ya están en tu red para explorar y encontrar archivos valiosos. Después apagan tus protecciones de seguridad. A veces hasta cambian las contraseñas de los usuarios para que no puedan entrar.
Por qué te importa
Piensa en un ladrón que copia tus llaves, apaga la alarma y luego se toma su tiempo. Cada uno de esos pasos deja huella: una cuenta de administrador que nadie creó, un antivirus que de repente se detuvo, una herramienta de acceso remoto como AnyDesk o TeamViewer que nadie instaló. El aviso indica que esas herramientas remotas se usan para mover el ransomware. Si alguien está vigilando, esas huellas son tu alerta temprana.
Etapa 3: Primero roban, después bloquean
Esta es la parte que sorprende a la gente. Antes de cifrar los archivos, los atacantes los copian. Luego bloquean todo y exigen un pago en criptomonedas, y un representante de la banda incluso puede llamar a la víctima por teléfono para presionar. A esto se le llama doble extorsión.
Los respaldos arreglan el bloqueo, no la filtración
Los buenos respaldos siguen siendo importantes, y son la razón por la que puedes decir que no al bloqueo. Pero si tu lista de clientes, la nómina o tus contratos fueron copiados primero, restaurar un respaldo no los “des-roba”. Por eso el verdadero objetivo es detener al intruso temprano, antes de que copie nada. También por eso los respaldos de datos seguros y probados y la protección de equipos que alguien realmente monitorea funcionan mejor en pareja.
Otro dato real: según se reportó, el grupo exige una parte de los ingresos de la víctima, y ataques como estos han interrumpido servicios públicos para personas que no hicieron nada malo. No es solo un problema de empresas grandes.
Qué puedes hacer esta semana
- Activa la autenticación de varios factores en el correo, el acceso remoto y todas las cuentas de administrador. Una contraseña robada sola no debería bastar.
- Haz una lista de quién tiene derechos de administrador. Menos administradores significa menos cuentas que secuestrar. Quita el acceso a quien no lo necesite.
- Averigua quién recibe la alerta cuando se crea una cuenta de administrador nueva o se apaga el antivirus. Si la respuesta es “nadie”, ahí está tu hueco.
- Revisa tus herramientas remotas. Sabe qué programas de acceso remoto están aprobados en tus computadoras y marca cualquiera que no hayas instalado.
- Parchea tu firewall y tu VPN y retira lo que el fabricante ya no soporta.
- Guarda un respaldo fuera de línea o inmutable y prueba una restauración. Un respaldo que nunca has restaurado es una esperanza, no un plan.
- Capacita a tu equipo sobre phishing. Una capacitación corta y frecuente rinde más que una sola sesión grande al año.
Lo esencial
El ransomware no es un solo momento. Es un proceso que ocurre durante horas o días, y cada etapa es una oportunidad para detectarlo. No necesitas ser experto en seguridad. Necesitas cerraduras básicas, alguien vigilando la alarma y un respaldo en el que confíes. Nuestras soluciones de ciberseguridad para pequeñas empresas están pensadas justo para eso, y un filtro como el filtrado de spam y virus cierra la puerta del phishing antes de que tu personal lo vea.
Fuentes: The Record, 20 de oct. de 2026; Tech Insider sobre el aviso FBI/CISA AA26-293A. Más artículos en nuestro blog.
¿No sabes quién vigila tu alarma?
Agenda una visita sin costo y revisamos tus accesos, cuentas de administrador, respaldos y alertas en lenguaje sencillo.
Envíanos un mensaje
— Nemuel Cruz, Incognito Cyber Security