Tu sitio web usa PHP. PHP acaba de recibir una falla crítica.
🇺🇸 Read this article in English
El miércoles, el equipo que mantiene PHP anunció dos fallas de seguridad críticas. Si esto suena como algo que solo preocupa a los programadores, aquí está por qué no es así: PHP es el motor detrás de una gran parte de internet, incluido WordPress. Si el sitio web de tu negocio, tu tienda en línea o tu página de citas funciona con WordPress, es muy probable que PHP lo esté ejecutando ahora mismo.
Quiero explicarte esto en lenguaje sencillo, decirte qué se sabe y qué no, y darte una lista corta de cosas por hacer esta semana. No hay que entrar en pánico, pero este caso merece una llamada hoy mismo.
Qué pasó exactamente
Dos fallas, un gran problema
Las fallas se identifican como CVE-2026-109618 y CVE-2026-109619, y los investigadores llamaron al par “PHP2Shell”. Ambas son críticas, con 9.2 de 10. En términos simples, son errores en la forma en que PHP maneja la memoria. Un error así puede permitir que un atacante envíe una sola solicitud especialmente diseñada a un servidor web y lo haga ejecutar los comandos del atacante, sin necesitar una contraseña ni ayuda tuya.
Imagínalo como una puerta de entrada con una cerradura que se abre con un clip doblado. La puerta parece cerrada. No lo está.
¿Ya lo están usando?
Esto es lo que dicen los reportes hasta hoy. Existe un exploit de prueba de concepto que funciona. El Centro Cibernético de Canadá dice que no ha confirmado ataques activos, pero advierte que eso podría cambiar rápido. Help Net Security informa que el equipo de seguridad de Amazon detectó un intento de explotación cuatro días antes de que las fallas se hicieran públicas. Cuando ya circula un exploit que funciona, los criminales actúan rápido, y los sitios pequeños que nadie vigila son los blancos más fáciles.
¿Me afecta a mi negocio?
Tu sitio web
Probablemente, si funciona con WordPress u otra plataforma basada en PHP. La corrección se aplica en el servidor, es decir, la hace tu proveedor de hosting o quien administra tu sitio. Actualizar un plugin no lo arregla. Las versiones corregidas son PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Si tu sitio usa PHP 8.1 o anterior, el proyecto PHP ya no da soporte a esas versiones. Algunos proveedores aplican correcciones por su cuenta, así que pregúntales directamente.
Otros equipos de tu oficina
Algunos firewalls y equipos de oficina traen PHP integrado. Según las actualizaciones de Help Net Security, Palo Alto Networks indica que el software de sus firewalls está afectado y aún no hay corrección, y otros fabricantes siguen revisando. Si administras tus propios equipos, lee los avisos de seguridad de tus proveedores esta semana.
Qué hará un buen proveedor de hosting o de TI
Actualizará PHP a una versión corregida, confirmará que la nueva versión realmente está en uso, revisará los registros del servidor en busca de actividad extraña y activará protecciones de firewall donde existan. Si trabajas con nosotros, eso es exactamente lo que hacemos. Si no, pídele a tu proveedor pruebas, no solo un “ya está resuelto”.
Una cosa más. Los criminales se aprovechan de las noticias. Espera correos y llamadas falsas de “actualización urgente de seguridad de PHP” en las próximas semanas. Un buen filtro de spam y virus detiene muchos de ellos, y la capacitación en ciberseguridad enseña a tu equipo a pensar antes de hacer clic. Y si algo sale mal, lee nuestro artículo sobre la estafa de las empresas de recuperación antes de llamar a cualquiera.
Qué puedes hacer esta semana
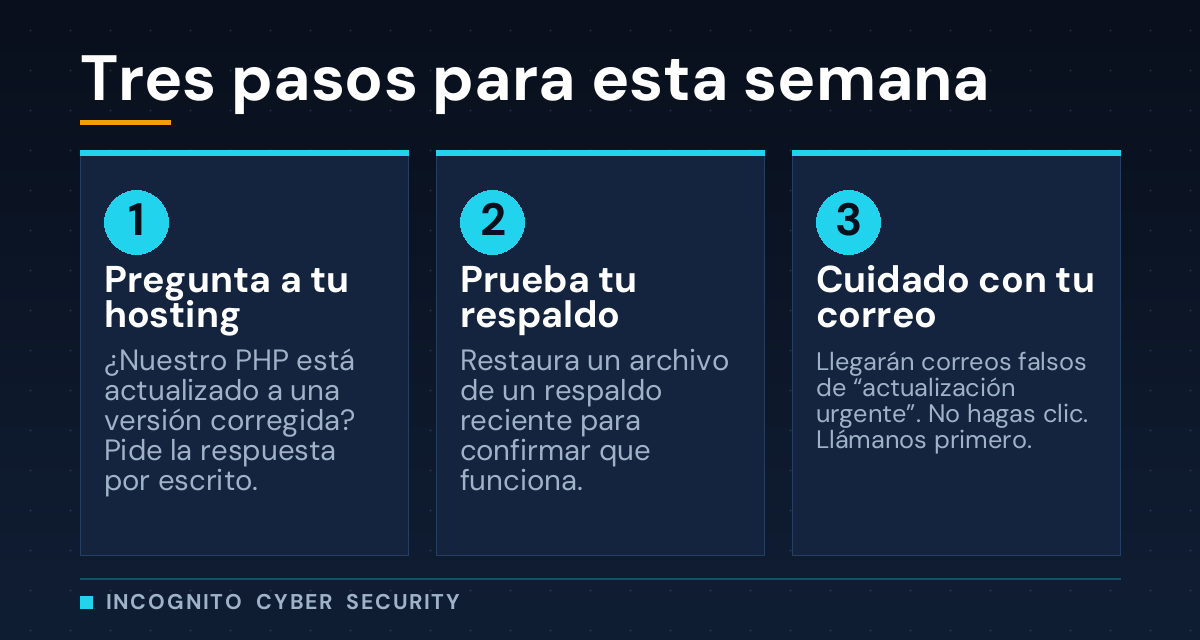
- Escribe hoy a tu proveedor de hosting o a tu desarrollador web. Pregunta: “¿Su servidor ya se actualizó por CVE-2026-109618 y CVE-2026-109619, y qué versión de PHP usamos?” Pide la respuesta por escrito.
- Revisa el respaldo de tu sitio web. Asegúrate de que exista y de que alguien haya probado restaurarlo. Nuestros respaldos seguros de datos están hechos para esto.
- Actualiza WordPress, temas y plugins. Los plugins viejos siguen siendo la puerta de entrada más común.
- Avisa a tu personal sobre correos, mensajes y llamadas falsas de actualizaciones de seguridad.
- Averigua quién es responsable de tu sitio web. Si la respuesta honesta es “nadie”, dínoslo y le echamos un vistazo.
La conclusión
No es motivo de pánico. Es motivo para hacer una llamada hoy. Los negocios que salen perjudicados por fallas como esta rara vez eran el objetivo. Son los que nadie vigilaba cuando salió el parche. Conoce más de nuestras soluciones de ciberseguridad para pequeñas empresas y cómo protegemos a los dueños.
¿No sabes si tu sitio web está actualizado?
Revisamos tu versión de PHP, tus respaldos y tu exposición, sin costo.
Más lecturas en lenguaje sencillo en nuestro blog.
Envíanos un mensaje
Fuentes: Centro Canadiense de Ciberseguridad, Alerta AL26-026 (21 oct. 2026) y Help Net Security, PHP2Shell (21 oct. 2026).
— Nemuel Cruz, Incognito Cyber Security