Microsoft 365 se cayó casi dos días. ¿Tu negocio pudo seguir trabajando?
🇺🇸 Read this article in English
El jueves pasado, cerca del mediodía, muchas oficinas en Tucson y en todo el país actualizaron Outlook y no pasó nada. No llegaban correos. Las llamadas de Teams se cortaban. Los archivos de OneDrive no abrían. Para muchos negocios, siguió así hasta el viernes.
No fue un hackeo. Fue un cambio interno de Microsoft que salió mal. Pero esto es lo que quiero que te lleves: durante día y medio, una enorme cantidad de pequeñas empresas descubrió que no tenía un plan para trabajar sin correo. Si te pasó a ti, no eres el único, y esta es la semana para resolverlo.
Qué pasó
El 12 de noviembre, Microsoft 365 empezó a fallar en todo el mundo. Según la cobertura en vivo de TechRadar, Downdetector registró más de 131,000 reportes de problemas con Outlook en Estados Unidos en el momento más alto, y la falla llegó a por lo menos 74 países. Outlook, Teams, OneDrive y Copilot se vieron afectados.
Microsoft dijo que fue un problema técnico, no un ciberataque. Un cambio reciente en su red hizo que algunos servidores fallaran sus revisiones de estado, y eso cargó de más trabajo a los servidores que seguían funcionando. El servicio regresó por etapas el 13 de noviembre, y Microsoft amplió a 48 horas el tiempo de entrega de correos para que los mensajes atrasados todavía pudieran llegar. Un resumen de la caída señala que hospitales, tribunales y oficinas de gobierno en varios países tuvieron que volver al papel.
Si los hospitales tuvieron que sacar expedientes en papel, vale la pena preguntarte: ¿qué hizo tu recepción?
Por qué una caída también es un problema de seguridad
Quizás estés pensando: “Nemuel, esto fue una falla, no un ataque. ¿Por qué escribe de esto alguien de seguridad?” Por dos razones.
Los estafadores llegan en cuanto algo se rompe
Durante la caída empezaron a circular mensajes de texto y correos falsos que pedían “restablece tu contraseña” o “haz clic aquí para recuperar tu acceso a Outlook”. Microsoft no envía esos mensajes. Cuando la gente está frustrada y quiere que todo funcione otra vez, hace clic más rápido y piensa menos. Eso es justo lo que buscan los estafadores.
Seguir abierto es parte de la seguridad
La seguridad no se trata solo de mantener fuera a los delincuentes. Se trata de que tu negocio siga funcionando pase lo que pase: un hacker, un ransomware, la falla de un proveedor o una máquina que corta tu línea de internet. El plan que te saca adelante en una caída es el mismo que te saca adelante en un ataque.
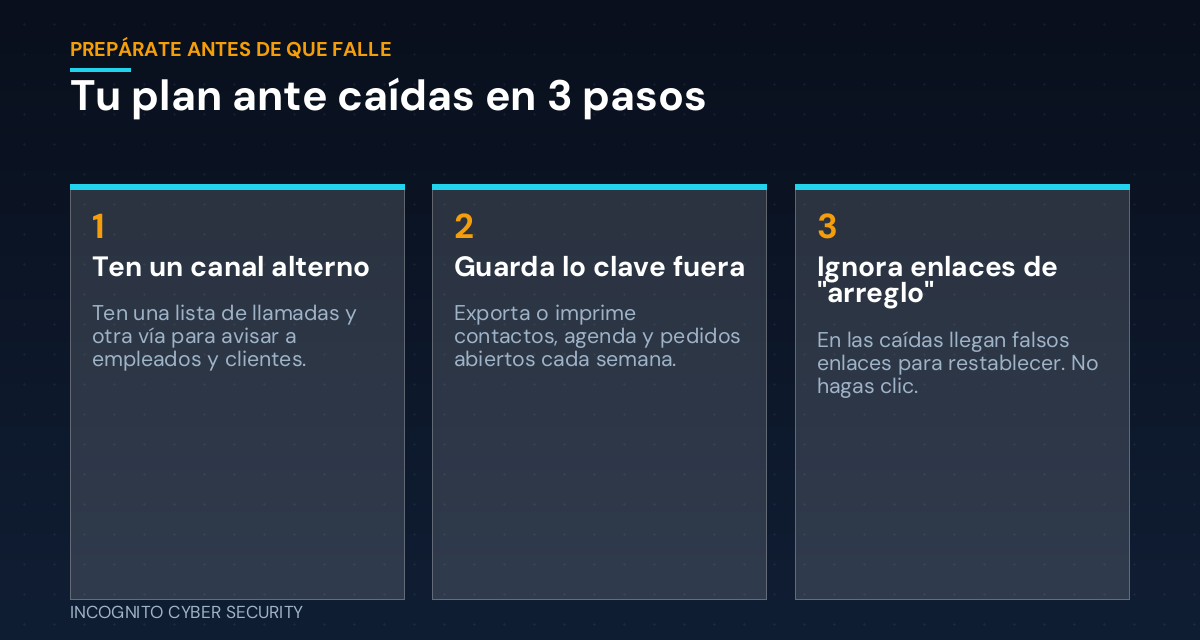
El plan que la mayoría de las pequeñas empresas no tiene
Piénsalo como un apagón en casa. No guardas una linterna en el cajón de la cocina porque esperes que se vaya la luz cada semana. La guardas para que, cuando pase, no andes a ciegas. Estas son tus linternas.
Otra forma de comunicarte con tu equipo
Si todo tu equipo depende de Outlook y Teams, una caída deja a todos adivinando. Ten una lista sencilla de teléfonos (en papel y en el celular de cada quien) y acuerden desde antes un canal alterno, como un chat grupal por mensaje de texto, que solo se use cuando el sistema principal falle.
La información que necesitas, sin la nube
¿Qué necesitarías para sobrevivir un día? Normalmente son los teléfonos de tus clientes, las citas del día, los pedidos abiertos y los contactos de tus proveedores clave. Exporta esa información una vez por semana y guarda una copia a la que puedas llegar sin entrar a Microsoft. Por la misma razón recomendamos respaldos seguros y separados: tus datos no deben vivir en un solo lugar.
Alguien que decide y alguien que avisa a los clientes
Decide desde ahora quién declara la caída, quién revisa la página oficial de estado de Microsoft y quién avisa a los clientes que sigues abierto. Una nota corta como “Hoy nuestro correo tiene retrasos, por favor llámanos al…” en tu sitio web y tu buzón de voz evita perder mucho negocio.
Lo que puedes hacer esta semana
- Escribe tu plan de “se cayó el correo” en una sola página: a quién llamar, cómo avisar al personal y dónde está la información de respaldo.
- Configura un canal alterno para tu equipo y pruébalo una vez, para que todos sepan que existe.
- Exporta cada semana tus contactos y agenda importantes a un lugar al que puedas llegar sin Microsoft 365.
- Dale a tu personal una regla: durante cualquier caída, nadie hace clic en un enlace de “recuperar acceso” o “restablecer contraseña” que llegue por correo o texto. Hay que ir directo al sitio oficial o llamar a TI. Un poco de capacitación en seguridad ayuda a que la regla se quede.
- Revisa tus filtros y equipos. Un buen filtro de spam y virus y una buena protección de equipos detienen muchos de estos mensajes falsos de “arreglo” antes de que tu equipo los vea.
- Revisa tu plan de respuesta a incidentes. Si no tienes uno, empieza con nuestro artículo sobre qué hacer en las primeras dos horas después de un mal clic. La misma lógica aplica aquí.
En resumen
Todos los servicios en la nube se caen tarde o temprano, incluso Microsoft. Eso no lo puedes evitar. Lo que sí puedes controlar es si tu negocio se detiene con ellos. Una página de planeación y una exportación semanal pueden convertir un día perdido en una pequeña molestia, y evitar que tu equipo caiga en las estafas que siempre aparecen después. Encuentra más consejos en lenguaje sencillo en nuestro blog.
¿No sabes qué haría tu negocio si mañana se cae el correo?
Ayudamos a pequeñas empresas de todo el sur de Arizona a crear planes sencillos y prácticos para seguir operando durante caídas y ataques, además de las herramientas de seguridad que mantienen fuera a los estafadores. Revisémoslo juntos.
Envíanos un mensaje
¿Tienes preguntas sobre tu propio sistema? Escríbenos y te respondemos.
— Nemuel Cruz, Incognito Cyber Security