NIST escribió una guía de ciberseguridad para negocios pequeños
🇺🇸 Read this article in English
La mayoría de los consejos de seguridad están escritos para empresas que tienen departamento de TI y un encargado de cumplimiento. Esta semana, NIST, la agencia de EE. UU. cuyas guías están detrás de muchos estándares de seguridad, publicó algo distinto: una guía breve para los negocios más pequeños, incluso los que no tienen empleados. Se llama Small Business Cybersecurity: Non-Employer Firms y reduce la seguridad a lo esencial.
Si diriges un equipo de cinco, quince o cuarenta personas, tienes más piezas en movimiento de las que supone esa guía. Pero el consejo de fondo se aplica igual, y es muy práctico. La leí para que tú no tengas que hacerlo. Aquí está la versión en lenguaje sencillo.
Lo que dice NIST en realidad
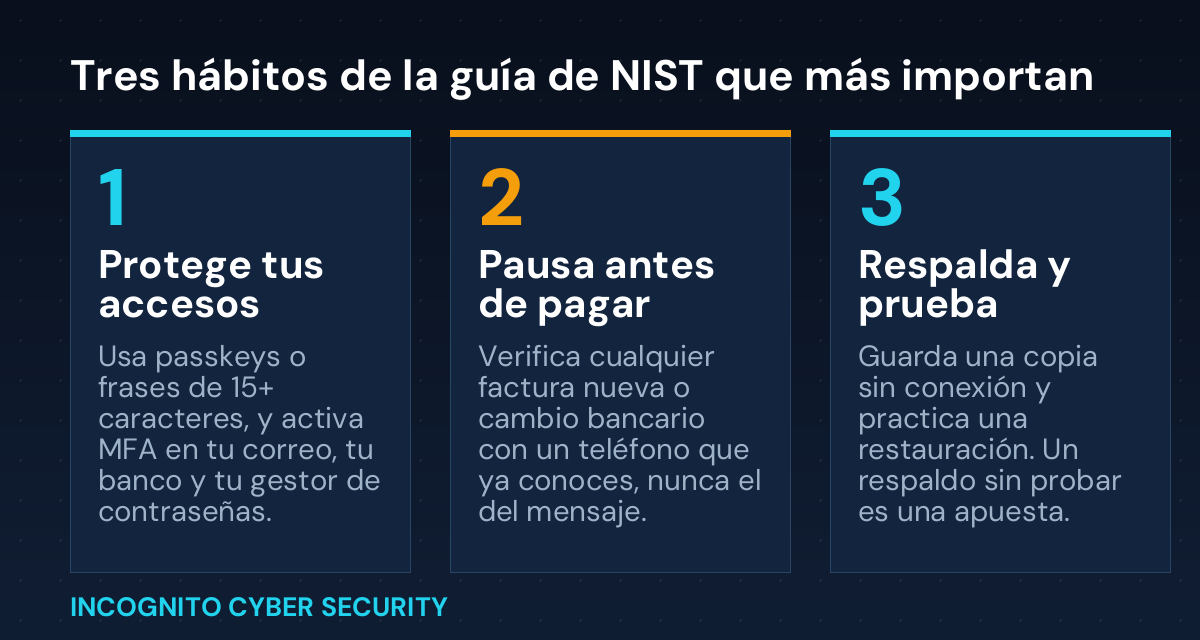
1. Protege primero los accesos
Tu correo, tu banco y tu gestor de contraseñas son las tres llaves del negocio. NIST recomienda usar la protección de acceso más fuerte que ofrezca cada uno: passkeys cuando se pueda y autenticación de múltiples factores (el código o la aprobación en tu teléfono) en todo lo demás. Si todavía usas contraseñas, que sean largas: 15 caracteres o más y nunca repetidas. Una frase larga le gana a una contraseña corta e ingeniosa siempre.
2. Frena antes de mover dinero
La guía pide pausar antes de hacer clic en enlaces, abrir archivos, enviar dinero o compartir datos sensibles. Lo más importante para la mayoría de los negocios: si de pronto cambia una factura o los datos bancarios de un proveedor, confírmalo con un teléfono que ya tenías, no con el del correo. Esa sola llamada detiene mucho fraude.
3. Prepárate para el mal día
NIST quiere que tengas más de un respaldo, con al menos una copia desconectada de tu computadora, y que pruebes una restauración de vez en cuando. También pide un plan por escrito: a quién llamar, qué apagar y cómo seguir trabajando. Si algo sale mal, desconecta el equipo afectado, cierra las sesiones activas y, antes de volver a la normalidad, revisa tu configuración de MFA, los permisos para compartir archivos y las reglas de reenvío de correo. A los atacantes les encanta dejar una puerta trasera abierta.
Dónde suelen fallar los negocios pequeños
En mi trabajo por el sur de Arizona, las fallas casi nunca son exóticas. Se ven así:
- MFA en unas cuentas, no en todas. La cuenta sin MFA es la que termina atacada.
- Respaldos que nunca se han probado. Un respaldo que jamás has restaurado es una apuesta, no una red de seguridad. Conoce nuestros respaldos de datos seguros.
- Todos son administradores. NIST recomienda cuentas normales para el trabajo diario, así un mal clic no puede cambiarlo todo.
- Cuentas y programas viejos. Ex empleados que aún tienen acceso y sistemas que ya no reciben actualizaciones son puertas abiertas.
- Sin plan por escrito. Cuando pasa a las 6 PM de un viernes, nadie quiere inventarlo desde cero.
El seguro puede ayudarte a recuperarte, y NIST lo reconoce, pero también aclara que no sustituye un plan de seguridad. Si quieres ver la parte económica, la cubrí en El seguro cibernético está más barato.
Qué puedes hacer esta semana
- Haz la lista de tus tres llaves. Correo, banco y gestor de contraseñas. Activa MFA en las tres hoy mismo.
- Fija una regla de llamada. Todo dato bancario nuevo o pago urgente se verifica por teléfono con un número de confianza.
- Haz una restauración de prueba. Recupera un solo archivo de tu respaldo. Si funciona, perfecto. Si no, lo descubriste en un día tranquilo.
- Quita accesos viejos. Revisa quién tiene cuentas, carpetas compartidas y accesos a programas. Elimina a quien ya no trabaja contigo.
- Activa las alertas. Las alertas de inicio de sesión, de cambio de contraseña y de movimientos bancarios no cuestan nada y detectan problemas a tiempo. El filtrado de spam y virus también evita que el peor correo llegue a tu equipo.
- Escribe un plan de una página. A quién llamar, quién puede apagar los sistemas y dónde están los respaldos. Guarda una copia en papel.
- Capacita a tu gente. NIST sugiere capacitación al menos una vez al año. Nuestro programa de concientización en ciberseguridad lo hace fácil.
Lo esencial
No necesitas un gran presupuesto para ser un blanco difícil. Necesitas una lista corta de hábitos hechos con constancia: accesos fuertes, una pausa antes de mover dinero, respaldos probados y un plan. NIST acaba de ponerlo por escrito para los negocios más pequeños. Solo falta hacerlo. Nuestras soluciones de ciberseguridad para pequeñas empresas y la protección de equipos están pensadas justo para estas bases, y encontrarás más artículos en lenguaje sencillo en nuestro blog.
¿Quieres que revisemos tus bases?
Repasamos contigo tus accesos, respaldos y permisos, en lenguaje sencillo y sin presión.
Envíanos un mensaje
— Nemuel Cruz, Incognito Cyber Security
Fuentes: NIST CSWP 50, Small Business Cybersecurity: Non-Employer Firms; GBHackers.