Tu app de respaldo tenía las llaves de tu correo
🇺🇸 Read this article in English
Una pregunta rápida: ¿cuántas aplicaciones tienen permiso ahora mismo para leer el correo y los archivos de tu empresa? Si dudaste, no eres el único. Esta semana mostró por qué ese número importa.
Qué pasó
Según los reportes de esta semana, unos atacantes robaron una credencial de ConnectWise Cloud Backup, una herramienta que muchos proveedores de TI usan para respaldar el correo y los archivos de Microsoft 365 de sus clientes. Como la app de respaldo era de confianza, los atacantes pudieron usarla para entrar a cuentas de clientes. La firma de seguridad Huntress habría visto unos 1,000 intentos de acceso, y cerca de 300 funcionaron. ConnectWise desconectó el producto el 17 de octubre. Microsoft ha señalado a un grupo alineado con China, al que llama Storm-0940, y dice que llegó a más de 2,250 cuentas.
Piensa en la llave maestra de un cerrajero. Le diste una llave a una empresa de confianza para que hiciera su trabajo. Cuando alguien robó esa llave, no tuvo que romper tu puerta.
Por qué importa aunque nunca hayas oído de ese producto
Tu negocio tiene más apps conectadas de las que crees
Herramientas de respaldo, complementos de CRM, asistentes de calendario, notas con IA, firma electrónica. Muchas se aprobaron una sola vez, por una persona, hace años, y nadie volvió a revisarlas. Cada una puede tener un permiso permanente sobre tu correo, tus archivos o ambos.
Cambiar la contraseña no es suficiente
Los reportes dicen que en algunas cuentas los atacantes se dieron a sí mismos roles de administrador y agregaron credenciales nuevas a otras apps de confianza. Esos cambios pueden quedarse como una llave de repuesto bajo el tapete, incluso después de arreglar el problema original. Es el mismo patrón que describí en lo que hace la banda de ransomware después de entrar: se instalan antes de que alguien lo note.
Este es el camino al fraude por correo empresarial
Cuando alguien está dentro de un buzón, puede leer conversaciones reales, cambiar datos de pago y enviar mensajes creíbles desde tu propia dirección. Así pierden dinero de verdad las pequeñas empresas.
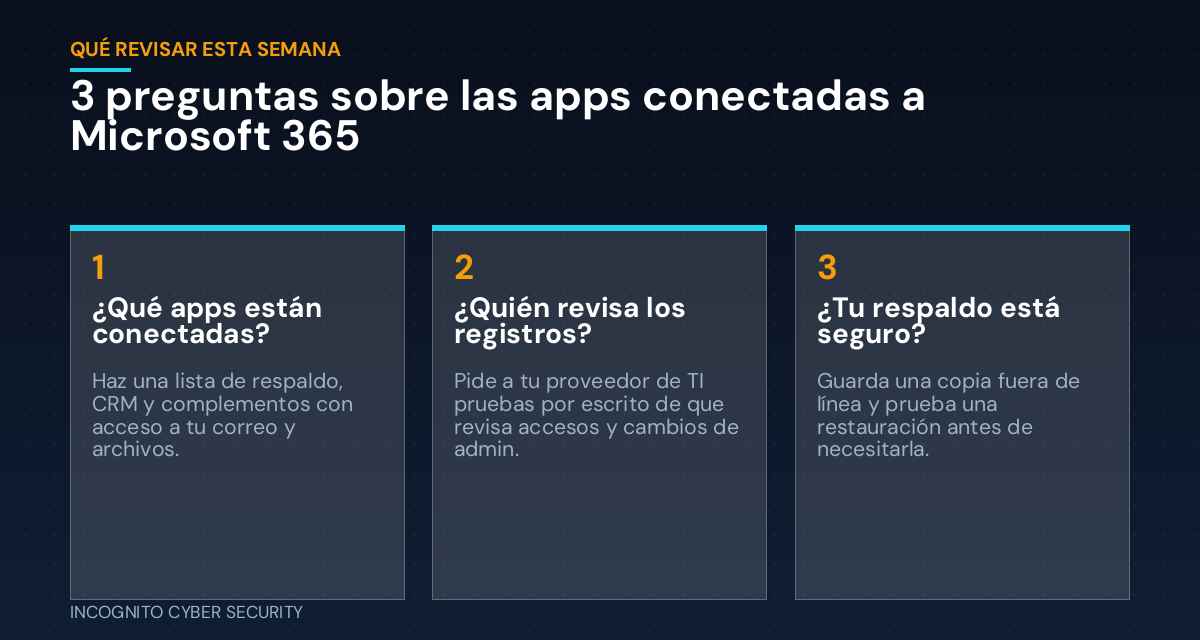
Qué puedes hacer esta semana
- Hazle una pregunta directa a tu proveedor de TI. «Usamos ConnectWise Cloud Backup o SkyKick, y está desconectado de nuestro Microsoft 365?» Pide la respuesta por escrito.
- Haz una lista de las apps conectadas a tu Microsoft 365. Tu administrador la puede ver en el centro de administración. Elimina lo que nadie pueda explicar.
- Busca cambios que tú no hiciste. Roles de administrador nuevos, reglas de reenvío de correo nuevas y credenciales de apps nuevas desde mediados de octubre son señales de alerta.
- Desactiva, no solo borres. Si encuentras una app sospechosa, apágala y conserva los registros para que se puedan revisar.
- Confirma que tu correo tenga un respaldo reciente. Si tu herramienta de respaldo estuvo en pausa, averigua cuándo se reanuda y qué protección tienes mientras tanto.
- Guarda una copia fuera de línea y prueba una restauración. Un respaldo que nunca has intentado restaurar es una esperanza, no un plan. Nuestros respaldos de datos seguros se basan en esto.
- Haz de la revisión de apps un hábito. Pon un recordatorio trimestral para revisar quién y qué tiene acceso. Combínalo con capacitación de concientización para el personal para que nadie apruebe solicitudes de apps desconocidas.
En resumen
Puedes hacerlo todo bien y aun así quedar expuesto por un proveedor de confianza. No controlas su seguridad, pero sí controlas a qué se le permite acceder y qué tan rápido notarías algo extraño. La meta no es temerle a cada app. Es saber cuáles tienen una llave y quitar las que no necesitas. El tema de proveedores lo traté antes en esta publicación sobre el riesgo de proveedores de software, y nuestras soluciones de ciberseguridad para pequeñas empresas incluyen este tipo de revisión. Para ver lo que hay en tus equipos, conoce la protección de equipos y el filtrado de spam y virus, y hay más en el blog.
Revisamos sin costo tus apps conectadas y tus respaldos.
Envíanos un mensaje
— Nemuel Cruz, Incognito Cyber Security
Fuentes: TheStreet, 28 oct 2026; The Hacker News ThreatsDay.